regina@cryptoid.com.br

Estamos em novo endereço. Encontre-nos lá!

Faça parte desse projeto você também!

Conteúdo

O objetivo desse Blog é apresentar essa fantástica e importante tecnologia, de forma simples, para que pessoas que não dominam aspectos técnicos também possam acompanhar a evolução da adoção da Certificação Digital e o universo que gira ao seu redor:

Certificado Digital para Assinatura e Sigilo, Certificado de Atributo, Carimbo do Tempo, Documentos Eletrônicos, Processos Eletrônicos, Nota Fical Eletrônica, TV Digital, Smart Card, Token, Assinador de Documento, Gerenciador de Identidades etc..

Este Blog publica matérias e artigos extraídos da mídia que expressam a opinião dos respectivos autores e artigos escritos por mim que expressam, exclusivamente, minha opinião pessoal sem vínculo a nenhuma organização.

Matérias organizadas por data de publicação

Mostrando postagens com marcador criptografia. Mostrar todas as postagens

domingo, 4 de maio de 2014

Telegram junta funcionalidades do WhatsApp e Snapchat e tem as mensagens são criptografadas.

O serviço de mensagem Telegram tenta unir o melhor de dois aplicativos de sucesso: os comunicadores instantâneos WhatsApp e Snapchat (que autodestrói mensagens).


Criado em 2013 por Nikolal e Pavel Durov (os fundadores do Vkontakte, rede social mais popular da Rússia), o aplicativo recebeu atenção da mídia após uma falha recente no WhatsApp, que deixou o serviço indisponível por algumas horas.


Na ocasião, segundo o Telegram, a rede adicionou quase 5 milhões de novos usuários e o aplicativo ficou entre os mais baixados na App Store de 48 países.

Gratuito, o Telegram está disponíveis para todas as principais plataformas de dispositivos móveis (iOS, Android e Windows Phone), além de Windows para desktop, complemento para Google Chrome e para Mac OS.

Dessa forma, é possível que o usuário consiga manter simultaneamente suas conversas (salvas na nuvem) em todos os dispositivos que utilizar – no WhatsApp, a conta só funciona em um eletrônico por vez.
Funcionamento

O aplicativo funciona como o WhatsApp. O usuário precisa baixar o programa, inserir seu número de telefone e confirmar um cadastro após o envio de um SMS do Telegram.


Tela de conversa do aplicativo Telegram na versão para o sistema Android

Depois disso, o programa busca automaticamenteem seus contatos quais usuários estão cadastrados na plataforma de mensagem instantânea. Até os ícones verdes são semelhantes aos do WhatsApp: um tique verde significa que a mensagem foi enviada, dois tiques indicam que foi lida.

Com ele, é possível enviar mensagens de texto, voz, imagens, vídeos e a própria localização do usuário. Como diferencial, o aplicativo permite enviar documentos anexados, por exemplo.

Do Snapchat, o aplicativo pegou emprestada a funcionalidade de autodestruição. Ao abrir um chat secreto (secret chat), o usuário consegue determinar a duração da mensagem antes de desaparecer. É possível configurar para dois segundos, cinco segundos, um minuto, uma hora, um dia ou uma semana.

A companhia diz que a troca de mensagens é criptografada e apenas quem as recebe consegue decifrar a codificação de segurança aplicada. Dessa forma, se alguém tentar receptar o conteúdo, visualizará apenas códigos desconexos.

Reprodução


Interface do aplicativo Telegram para iOS; programa tem características que lembram o WhatsApp

A diferença da troca de mensagens do chat secreto é que o conteúdo não fica armazenado na "nuvem" de cada usuário. A mensagem só pode ser vista no próprio dispositivo em que ela foi aberta da primeira vez.
Vale a pena?

Usar o programa vale a pena, pois ele une funcionalidades de duas outras plataformas famosas. No entanto, como toda solução de mensagem instantânea, peca por ainda ser um serviço de pouco alcance, pelo menos no Brasil (assim como em outros comunicadores e redes sociais, você geralmente adere àquilo que seus amigos usam).

No Twitter do aplicativo, a maioria das mensagens fala sobre alguns (poucos) problemas de indisponibilidade para usuários europeus. Segundo a companhia, o Telegram fechou o mês de março com 35 milhões de usuários – algo bem longe dos 500 milhões de usuários do WhatsApp.

Outro fator que pode ser considerado um problema é que ainda não há uma versão em português para o aplicativo.

Fonte:http://tecnologia.uol.com.br

domingo, 27 de abril de 2014

A criptografia das notícias como proteção aos leitores

O tradicional jornal de papel pode estar ultrapassado, mas tem uma vantagem sobre as alternativas tecnológicas: você o lê, mas ele nunca lê você. 

As plataformas digitais, em contrapartida, transmitem informações em toda a esfera fundamentalmente pública da rede, deixando rastros para qualquer pessoa munida das ferramentas adequadas de monitoramento, seja ela seu empregador, seu provedor de Internet, seu governo ou o hacker sentado ao seu lado num café, dividindo o sinal do Wi-Fi com você.

É por isso que os defensores da privacidade online começaram a pressionar as empresas de comunicação para que criptografassem seus sites, do mesmo jeito que muitas empresas de tecnologia já fazem com e-mails, chats e pesquisas.

A criptografia nada mais é do que a codificação do conteúdo. Um site criptografado transforma textos e dados legíveis em um amontoado de letras e números sem sentido. Quando fazemos uma compra online, por exemplo, normalmente o site é criptografado, para que nossos dados bancários não sejam identificados facilmente. Normalmente, um site criptografado é sinalizado pelo ícone de um pequeno cadeado na barra de endereços do navegador.

Proteção da privacidade
O crescente uso de criptografia emergiu talvez como a resposta mais concreta às revelações de Edward Snowden sobre a capacidade da NSA (Agência Nacional de Segurança americana) de coletar quase toda informação existente em formato digital, incluindo localizações, atividades online e toda a comunicação entre pessoas de diferentes partes do mundo.

Quando você lê artigos online, por exemplo, expõe, ainda que indiretamente, suas preocupações com a saúde, suas ansiedades financeiras, sua orientação sexual e suas inclinações políticas. Um único artigo pode significar pouco, mas as empresas especializadas em Big Data (volume de informações digitais com o qual as empresas têm de lidar) coletam e analisam constantemente uma ampla gama de informações pessoais para produzir o perfil de consumo de cada um de nós.

“É possível pintar uma imagem bastante detalhada de um indivíduo, seus gostos e repulsas, se você puder ter acesso aos artigos que ele lê”, diz Trevor Timm, diretor-executivo da Freedom of the Press Foundation, um dos vários grupos que pressionam pelo uso mais amplo da criptografia.

Nem sempre somos espionados por nossos pertences. Mas atualmente quase todos eles são capazes de fazê-lo: telefones, computadores, conversores digitais de TV a cabo, carros com acesso à Internet e, em breve, óculos, relógios e até os eletrodomésticos que fazem um rastreio constante sob o pretexto de acessar uma rede “inteligente”. Sempre que a informação é transmitida através da Internet sem criptografia, qualquer indivíduo pode vê-la, coletá-la e analisá-la.

Contra a censura política

“Todos os sites de notícias deveriam criptografar seu conteúdo”, defende Martin Johnson, um dos fundadores da GreatFire.org, instituição que rastreia os passos da Grande Firewall, na China. (Tal como outros membros do grupo, ele usa um pseudônimo para evitar a detecção por parte do governo chinês.) “Não criptografar seu conteúdo é o mesmo que dizer: ‘Estamos felizes em permitir que os censores ao redor do mundo filtrem seletivamente nosso conteúdo’.”

A perspectiva de censura pura e simples não deve ser uma preocupação pequena para as empresas de comunicação. Quando um usuário da internet chinesa, por exemplo, tenta acompanhar a cobertura internacional sobre o 25º aniversário dos protestos na Praça da Paz Celestial (ocorridos em 13 de maio de 1989), o sistema de vigilância de Internet e censura do governo (conhecido como a Grande Firewall da China) vai saber.

O governo chinês também já chegou a bloquear – em diferentes graus e em diferentes épocas – algumas das maiores empresas de comunicação ocidentais quando estas publicaram reportagens consideradas inadequadas sobre seus líderes políticos e suas respectivas famílias. O jornal New York Times e a agência de notícias Bloomberg News estão indisponíveis online para os leitores chineses desde 2012, e o diário britânico The Guardian, desde janeiro deste ano. O site do Wall Street Journal em chinês também chegou a ser bloqueado de maneira intermitente.

Não é só a China que procura controlar a torneira de notícias e informação digital. Várias nações bloquearam o YouTube em 2012 para impedir o download de um filme controverso intitulado Innocence of Muslims(“Inocência dos muçulmanos”, em tradução livre). No mês passado, a Turquia bloqueou o YouTube e o Twitter para evitar a propagação de uma gravação de áudio envolvendo membros do governo e empresários locais envolvidos em suposta corrupção.

Não há forma de prever como tais nações iriam reagir a um novo grande movimento em direção à criptografia. No entanto, ao mesmo tempo em que as empresas de comunicação combatem a censura, as questões de privacidade ainda correm em uma trilha separada, paralela.

Obstáculos técnicos

De acordo com especialistas técnicos do ramo da informática, a adesão ainda é pequena porque criptografar algo tão complexo como um site de notícias é extremamente difícil. Várias grandes empresas de comunicação passaram a oferecer, nos últimos anos, a criptografia em alguns trechos de seus sites. “Mas a maioria delas parou de fazê-lo ao se deparar com problemas na exibição de conteúdo de forma rápida e limpa”, ressalta Peter Eckersley, diretor de projetos de tecnologia para a Electronic Frontier Foundation.

A First Look Media, empresa de comunicação sem fins lucrativos criada por Pierre Omidyar, fundador do eBay, e pelo ex-jornalista do Guardian Glenn Greenwald – responsável pelos primeiros furos do vazamento de Edward Snowden – lançou sua primeira revista digital, a Intercept, usando criptografia, abastecendo leitores com artigos muito mais seguros de olhares indiscretos. A ProPublica, outra organização sem fins lucrativos voltada a jornalismo investigativo, oferece criptografia como uma opção para leitores que sabem ativá-la. Nenhum dos dois projetos depende de receita publicitária.

“O Washington Post está cogitando mudança semelhante e, nas últimas semanas, tem começado a experimentar a criptografia”, diz Shailesh Prakash, diretor de tecnologia e vice-presidente de desenvolvimento de produtos digitais no Washington Post. Se os testes em andamento forem bem-sucedidos e a criptografia for facilmente disponibilizada em todo o site, o Post se tornaria o primeiro grande veículo jornalístico tradicional a proteger a privacidade de seus usuários desta forma.

No entanto, criptografar um site tão elaborado como o do Post, por exemplo, exigiria recursos substanciais, bem como tempo para solucionar quaisquer problemas. Prakash conta que, em seu teste inicial, o Post teve problemas para exibir anúncios corretamente quando os técnicos tentaram criptografar as páginas.

O Ars Technica, site voltado a notícias de tecnologia, vem tentando criptografar seu tráfego há um ano, mas continua enfrentando problemas inesperados, como a forma de lidar com links para vídeos e outros conteúdos externos não criptografados. O site quer avançar, mas admite que não é prático criptografar tudo o que está embutido em suas páginas.

A solução poderia ser emitir avisos aos leitores de que eles estão saindo de uma página criptografada para uma página de conteúdo desprotegido. No entanto, alguns navegadores se recusam a exibir páginas que possuem uma mistura de elementos criptografados e não criptografados – obstáculo que tem esfriado a experimentação por parte de alguns sites de notícias.

“Tecnicamente, isso é algo muito difícil de fazer, e muitos sites resistem”, afirma Matthew Prince, diretor-executivo da CloudFlare, empresa que fornece conteúdo criptografado para sites de forma segura e sem grandes custos extras. Ele disse que menos de três milhões dentre os cerca de 650 milhões de sites existentes fazem uso do SSL, a forma mais popular de criptografia.

Vigilância em massa

Sites que criptografam o tráfego ainda são capazes de rastrear seus usuários para coletar informações valiosas. O Google, por exemplo, adota a criptografia por padrão, mas também analisa e-mails, consultas de pesquisa e navegação de seus usuários em busca de pistas para veicular anúncios personalizados. É assim que a empresa gera seus lucros multibilionários.

Jornalistas e executivos de mídia têm demorado a compreender o papel que desempenham na vigilância crescente na Internet. A questão é simples: no instante em que os jornais colocam seu trabalho online, as escolhas dos leitores ficam expostas à coleta e análise em potencial. Ainda que a criptografia não seja perfeita, a implantação de rotina desta tecnologia ao menos dificulta a vigilância em massa.

 The Washington Post, 4/4/141
Tradução: Fernanda Lizardo, edição de Leticia Nunes. Com informações de Craig Timberg [“In a prying world, news organizations are struggling to encrypt their online products”,5/04/2014 na edição 794

quinta-feira, 24 de abril de 2014

Celulares da Nokia poderão ter criptografia quântica


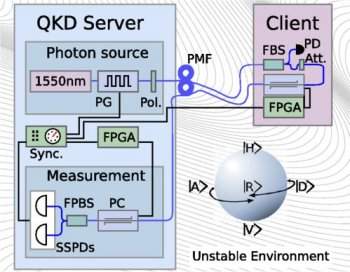
O servidor envia fótons através de um cabo de fibra óptica para o dispositivo menor, que pode ser incorporado em um telefone celular.[Imagem: P. Zhang et al./10.1103/PhysRevLett.112.130501]


Com informações da New Scientist - 23/04/2014

Quando tudo parecia perdido em termos de privacidade e segurança da informação, a Nokia anunciou uma solução que permite incluir nos telefones celulares o que há de mais seguro na codificação de dados: a criptografia quântica.

Engenheiros da empresa, em colaboração com pesquisadores da Universidade de Bristol, no Reino Unido, criaram o primeiro dispositivo de criptografia quântica de bolso.

O objetivo é permitir que os usuários enviem mensagens completamente seguras.

Ao menos por enquanto a conexão não poderá ser totalmente sem fios - será necessário conectar o celular a uma espécie de "cabine telefônica quântica", por meio de uma conexão de fibra óptica.

Chaves públicas

As transações seguras pela internet usam a criptografia de chave pública, que é muito boa, mas pode ser quebrada por um intruso poderoso o suficiente.

Já uma chave quântica, que não pode ser duplicada sem que se destrua a original, pode gerar códigos virtualmente inquebráveis.


Até agora, no entanto, apenas bancos e grandes empresas podem pagar pelo grande e caro equipamento necessário para isso.

Criptografia quântica portátil

Para democratizar a criptografia quântica, a equipe do professor Anthony Laing dividiu o sistema tradicional de codificação quântica em dois.

A parte volumosa ficará em um "servidor", que teria o tamanho de uma caixa de cerveja, contendo os componentes maiores, como um laser e um gerador de fótons individuais.

O servidor envia fótons através de um cabo de fibra óptica para o dispositivo menor, que pode ser incorporado em um telefone celular.

O dispositivo portátil inclui um guia de onda que altera o estado dos fótons que o atravessam, criptografando a mensagem. Em seguida, ele devolve os fótons alterados para o cabo de fibra óptica, que os leva de volta para o servidor.

A Nokia já patenteou a tecnologia, mas ainda não anunciou quando ela será transformada em um produto ou incorporada em um celular.

Já existe pelo menos um sistema de criptografia quântica portátil no mercado, embora sem tanta flexibilidade quanto um sistema incorporado em um celular.
Bibliografia:

Reference-Frame-Independent Quantum-Key-Distribution Server with a Telecom Tether for an On-Chip Client
P. Zhang, K. Aungskunsiri, E. Martín-López, J. Wabnig, M. Lobino, R. W. Nock, J. Munns, D. Bonneau, P. Jiang, H. W. Li, A. Laing, J. G. Rarity, A. O. Niskanen, M. G. Thompson, J. L. O Brien
Vol.: 112, 130501
DOI: 10.1103/PhysRevLett.112.130501
Fonte:

terça-feira, 8 de abril de 2014

Pesquisa mostra aumento no uso da criptografia


A Thales e o Instituto Ponemom publicaram o estudo Tendência Global de Criptografia 2013. 


Os resultados do estudo apontam um crescimento estável na implantação de soluções de criptografia pelas empresas nos últimos nove anos, cerca de 35% passaram a ter uma estratégia de criptografia aplicada consistentemente, crescimento de 6% em relação a 2012. 


A pesquisa também indicou que apenas 14% das empresas entrevistadas não têm nenhuma estratégia de criptografia, comparada aos 22% do ano anterior. 

Pela primeira vez, o principal objetivo para a implantação de criptografia na maioria das organizações é diminuir o impacto das violações de dados e o foco nos interesses dos clientes. Nos anos anteriores, a principal preocupação das companhias era proteger a sua marca ou reputação. 

De acordo com 27% dos entrevistados, a maior ameaça da exposição de dados sensíveis são os erros dos funcionários e não ameaças externas. A segunda maior ameaça são as divulgações desencadeadas por solicitações de e-discovery.

Quando perguntados sobre onde a criptografia é utilizada, as organizações classificaram fitas de backup e bancos de dados como mais importantes, seguido pela criptografia de rede e criptografia de laptop. A criptografia de nuvem tem um ranking relativamente baixo em comparação aos outros casos.

Para execução de uma política de criptografia, as empresas classificaram como maiores Os dois maiores desafios descobrir onde os dados sensíveis residem (61% dos entrevistados) e a capacidade de implantar a tecnologia de forma eficaz (50% dos entrevistados). 

A gestão de chaves foi identificada como um grande problema por mais da metade das organizações pesquisadas. Com isso, recebeu a classificação de nível 7 como um desafio global associado com o gerenciamento de chaves ou certificados e 30% das organizações avaliaram como um desafio de 9 ou 10. Embora três quartos das organizações identifique o gerenciamento de chaves como uma disciplina formal dentro de sua organização, mais de 70% dos entrevistados não conseguiu alocar funcionários dedicados ou ferramentas para a tarefa de gerenciamento de chaves.

Para produzir o relatório foram entrevistados mais de 4800 gerentes de negócios e TI da Alemanha, Austrália, Brasil, EUA, França, Japão, Reino Unido e Rússia.

Risk Report 07/04/2014

terça-feira, 1 de abril de 2014

Pesquisadores encontram nova abertura em sistema de criptografia da RSA

segurança
                                                                                                            Foto:dencg/Shutterstock
Entre as diversas denúncias de espionagem feitas pelo ex-analista Edward Snowden, está a informação de que a NSA teria pagado US$ 10 milhões à RSA para inclusão de uma backdoor em seus sistemas de criptografia. Agora, cientistas de três universidades americanas descobriram brechas em outro sistema de segurança da companhia, permitindo uma entrada fácil de agências de segurança no que deveria ser um bloqueio de intrusos.

Os achados foram publicados pela agência Reuters e estarão presentes em um estudo que ainda deverá ser publicado pelas universidades de Wisconsin, Illinois e Johns Hopkins. Os achados revelaram que o já desacreditado sistema Dual Elliptic Curve não era o único a manter as portas abertas para a NSA, com um segundo protocolo conhecido como Extended Random também possuindo backdoorspara a agência.

A tecnologia acabou não se tornando popular e a RSA, quando procurada para comentários, negou ter reduzido a segurança de suas aplicações sob ordens da NSA. Além disso, a companhia informou que essa não foi a primeira falha de segurança encontrada na proteção Extended Random, que há seis meses não está mais disponível em nenhum dos produtos fabricados e vendidos por eles.

De acordo com os pesquisadores, a NSA teria atuado como consultora da RSA com o intuito de melhorar seus sistemas de segurança, mas teria agido ao contrário, implementando soluções que a permitissem espionar os pacotes trocados entre os usuários e a internet. A própria empresa de segurança não negou tais atos e admitiu que deveria ter sido mais cética quanto às intenções da agência.

O lado bom dessa história, se é que ele existe, é o fato de que, teoricamente, apenas os analistas da própria NSA possuíam os meios para quebrar a encriptação dos dados a partir de tais backdoors. Sendo assim, tirando a espionagem governamental, os usuários dos sistemas da RSA estavam protegidos contra ações de terceiros.
Geradores de aleatoriedade

Os protocolos de segurança quebrados pela NSA se baseavam em números randômicos, que eram processados por um software. As chaves de acesso, então, deveriam ser as mesmas criadas pelo provedor do serviço. Alguns destes sistemas, porém, se provaram previsíveis, e foi exatamente aí que a RSA, juntamente com a agência de segurança, criou a proteção Extended Random.

Além de revelar as brechas obtidas pelo órgão americano, os pesquisadores foram além, afirmando que a Extended Random nem sempre significava uma camada a mais de proteção. Eles ainda chamam atenção para o fato do protocolo ter sido criado pouco após a queda de popularidade da Dual Elliptic Curve.

A ideia da RSA era que a Extended Random fosse adotada como um padrão da indústria, assim como outras de suas soluções. Quando os esforços para esse fim não demonstraram frutos, porém, a RSA partiu para outras iniciativas e deixou o protocolo de lado.

Esse abandono, na opinião dos pesquisadores, foi a melhor coisa a se fazer. Os responsáveis pelo estudo se dizem capazes de quebrar a segurança de redes protegidas pela solução em cerca de uma hora, com equipamento computacional no valor de US$ 40 mil. Foi justamente esse baixo valor e o pouco tempo necessário que trouxe a tecnologia aos olhos da NSA e a transformou em um ótimo foco para espionagem.


Matéria completa: http://canaltech.com.br

O conteúdo do Canaltech é protegido sob a licença Creative Commons (CC BY-NC-ND). Você pode reproduzi-lo, desde que insira créditos COM O LINK para o conteúdo original e não faça uso comercial de nossa produção. 


segunda-feira, 17 de março de 2014

O que é ter uma chave privada. Algumas Notas. Por RENATO MARTINI

terça-feira, 11 de março de 2014

Criptografia é a melhor defesa contra as trevas, diz Snowden

Numa participação à distância no festival South by Southwest, Edward Snowden falou sobre o uso da tecnologia para proteger a privacidade
"Vigiar as comunicações de todos os cidadãos 
é falha de inteligência." 
Edward Snowden: 

São Paulo – Numa participação à distância no festival South By Southwest (SXSW), que acontece nesta semana em Austin, no Texas, Edward Snowden pregou o uso de criptografia nas comunicações para proteger a privacidade. 

Snowden, ex-prestador de serviços para a Agência Nacional de Segurança (NSA) dos EUA, participou do SXSW à distância, por meio do serviço Google Hangouts. Snowden vive exilado na Rússia por ter passado a jornalistas arquivos secretos sobre espionagem da NSA.

Além de Snowden, a palestra contou com Christopher Soghoian e Ben Wizner, membros da União Americana pelas Liberdades Civis. O grande assunto, como não poderia deixar de ser, foi a vigilância do governo sobre cidadãos e privacidade.

Snowden afirmou que a vigilância é, na realidade, uma grande falha de inteligência. “Nós estamos monitorando todas as comunicações ao invés de comunicações de suspeitos e isso fez com que perdêssemos pistas que poderiam ter nos ajudado”, disse.

Durante a conversa, o analista de segurança e ativista Christopher Soghoian ressaltou que Snowden ajudou a população em diversas maneiras. Graças às suas ações, houve uma retomada na discussão de privacidade e segurança. As consequências disso ajudam a população a se proteger tanto da espionagem do governo, quanto de um hacker que usa um notebook numa loja Starbucks (onde há acesso à internet gratuito).

Snowden ainda disse que é preciso parar o governo para que não haja uma proliferação de ações desse tipo ao redor do mundo. “Se nós permitirmos que a NSA continue fazendo o que faz sem qualquer controle, outras comunidades internacionais irão ver isso como uma luz verde para fazer o mesmo”, disse.

Ele destacou a importância da criptografia na comunicação. “A criptografia funciona. É a nossa defesa contra as artes obscuras do mundo digital”, afirmou Snowden. Os debatedores comentaram que empresas como o Google não têm interesse em aplicar a tecnologia nas comunicações das pessoas uma vez que seus lucros saem do uso das informações pessoas de seus usuários.

O canal de áudio e vídeo com a imagem de Snowden passou por diversos servidores, de modo a ocultar sua localização, antes de chegar à tela do festival SXSW.

Fonte: http://exame.abril.com.br/tecnologia/noticias

quinta-feira, 27 de fevereiro de 2014

A Cifra de Jefferson

http://commons.wikimedia.org/wiki/File:Jefferson%27s_disk_cipher.jpg
Nestes tempos de agências de espionagem paranoicamente oniscientes e até onilegentes é difícil encontrar um sistema de encriptação robusto e barato. Um dos melhores e mais simples foi criado por um advogado, revolucionário, diplomata, enólogo, arqueólogo e mais tarde presidente dos Estados Unidos. Além de inventar um país, Thomas Jefferson (1743-1826) ainda teve tempo para se dedicar à criptografia.

Inventada por volta de 1795, quando ele trabalhava no Departamento de Estado, a cifra de Jefferson é simples: um conjunto de 36 discos e um eixo. Cada um desses discos tem as 26 letras do alfabeto estampadas aleatoriamente na sua borda. O emissor empilha os discos no eixo e emparelha as letras de modo que uma linha da mensagem possa ser lida em uma das 26 filas de letras. Isso permite que cada linha da mensagem seja instantaneamente codificada pelas outras 25 fileiras de letras — basta escolher uma dessas fileiras de letras aleatórias, copiá-la e mandar a mensagem.

Quem recebe a mensagem faz a decodificação com o mesmo conjunto de discos. Basta alinhar as letras aleatórias enviadas e procurar por uma linha que faça sentido. Evidentemente, os discos do emissor e do receptor devem estar empilhados na mesma ordem.

É aí que está a chave da criptografia de Jefferson. Mas mesmo se os discos da cifra caírem em mãos erradas a mensagem vai ficar segura. É inútil ter os discos sem saber exatamente qual a ordem em que eles foram empilhados pelo emissor. Deveras inútil: os 36 discos podem ser empilhados de 371.993.326.789.901.217.467.999.448.150.835.200.000.000 maneiras distintas.

Isso é tão robusto que algumas mensagens codificadas por esse sistema jamais foram decifradas. Uma delas é a cifra a seguir, criada pelo criptólogo Joseph Mauborgne (1881-1971), do Exército dos Estados Unidos, em 1915. Mauborgne criou uma versão melhorada do sistema de Jefferson.


Um século mais tarde, a mensagem de Mauborgne ainda não foi compreendida. Nem a temível NSA parece ter tido sucesso em quebrar seu código. “Os sistemas conhecidos deste ano [i.e., 1915] (ou anteriores) não deveriam ser tão difíceis de quebrar com ataques e tecnologia modernos”, observa Craig P. Bauer, criptologista da NSA, em seu Secret History: The Story of Cryptology.

Ou talvez nem tanto. Jefferson não patenteou o sistema (que parece remontar a projetos do polímata italiano Leon Battista Alberti, do século XV) e a cifragem por discos foi redescoberta de forma independente algumas vezes. Etienne Bazeries, um oficial do Exército francês, teve basicamente a mesma ideia de Thomas Jefferson em 1874. A versão francesa, porém, tinha uma falha simples: a ordem das letras em seus discos era padronizada e não aleatória. Isso — junto com o menor número de discos por cilindro — facilitou muito a quebra do sistema Bazeries em 1893.

Ainda assim foi o sistema Bazeries que chamou a atenção de Mauborgne. O criptólogo norte-americano aperfeiçoou o sistema francês, criando o M-94 mecanismo de 25 discos que esteve em uso nas Forças Armadas dos EUA até 1945.

Fonte: http://scienceblogs.com.br/hypercubic/2014/02/a-cifra-de-jefferson/ 

quarta-feira, 5 de fevereiro de 2014

Um terço das empresas usará biometria em dispositivos móveis até 2016

Preocupadas com a segurança em ambientes corporativos, 30% das organizações deverão usar autenticação biométrica em dispositivos móveis até 2016, segundo previsão do Gartner divulgado nesta terça, 4. Atualmente, 5% das empresas utilizam o recurso, que substitui senhas complexas e medidas de segurança comuns em PCs.


De acordo com o instituto de pesquisas, smartphones e tablets possuem as mesmas aplicações e dados críticos do que computadores, mas não oferecem o mesmo nível de segurança.

O problema se agrava porque a implantação de políticas de proteção em dispositivos móveis pessoais no trabalho (prática do BYOD) acaba implicando em problemas de privacidade e direitos do usuário. Além disso, Senhas complexas são mais difíceis de serem digitadas em telas sensíveis ao toque.

Assim, a recomendação é que as companhias passem a usar mais a autenticação biométrica. Isso inclui interatividade humana, reconhecimento de voz, topografia da face e estrutura da íris. Apesar da conveniência, o Gartner aconselha a não abandonar as senhas convencionais, pois isso permite uma autenticação de dois passos mais segura.

Não há menção na previsão ao sensor biométrico de leitura digital, como o incorporado no final do ano passado no iPhone 5S, como uma alternativa. Entretanto, o mercado já especula que competidores como Samsung e LG adotem o recurso (que não foi inventado pela Apple, diga-se de passagem), o que pode popularizar essas ferramentas junto ao consumidor final.


Formatar remotamente não resolve

Outro problema, aponta o Gartner, é na hora de realizar o wipe-out (limpeza total) do aparelho em caso de roubos. Segundo a empresa, o risco continua porque os discos de estado sólido (SSD, usados em smartphones e tablets, além de ultrabooks) são "quase impossíveis de serem apagados". A melhor técnica seria usar criptografia que não tenha uma chave acessível após uma operação de formatação rápida do aparelho.


Fonte:http://convergecom.com.br/tiinside