regina@cryptoid.com.br

Estamos em novo endereço. Encontre-nos lá!

Faça parte desse projeto você também!

Conteúdo

O objetivo desse Blog é apresentar essa fantástica e importante tecnologia, de forma simples, para que pessoas que não dominam aspectos técnicos também possam acompanhar a evolução da adoção da Certificação Digital e o universo que gira ao seu redor:

Certificado Digital para Assinatura e Sigilo, Certificado de Atributo, Carimbo do Tempo, Documentos Eletrônicos, Processos Eletrônicos, Nota Fical Eletrônica, TV Digital, Smart Card, Token, Assinador de Documento, Gerenciador de Identidades etc..

Este Blog publica matérias e artigos extraídos da mídia que expressam a opinião dos respectivos autores e artigos escritos por mim que expressam, exclusivamente, minha opinião pessoal sem vínculo a nenhuma organização.

Matérias organizadas por data de publicação

sexta-feira, 30 de maio de 2014

BALANÇO SOBRE A ICP-BRASIL É DESTAQUE NO SEGUNDO DIA DO 12º CERTFORUM

O diretor de Infraestrutura de Chaves Públicas do Instituto Nacional de Tecnologia da Informação – ITI, Maurício Coelho, deu início ao segundo e último dia do 12º CertForum – Fórum de Certificação Digital. Coelho fez um breve balanço da atual gestão do ITI e destacou importantes pontos sobre a Infraestrutura de Chaves Públicas Brasileira – ICP-Brasil.

Entre os temas abordados na apresentação, estiveram as resoluções aprovadas pelo Comitê Gestor da ICP-Brasil, detalhamentos sobre padrões de assinaturas, com destaque para os trabalhos do PAdES. Coelho lembrou de outras importantes inovações, como o Certificado de Atributo e o novo sistema de homologação de equipamentos. A alteração no período de validade do certificado, atualmente um A3 pode ter até 5 anos de duração, e a utilização da criptografia de curvas elípticas, também fizeram parte dos debates. “Ainda neste ano vamos lançar a cadeia V4, que terá 20 anos de validade e utilizará um padrão de chave que já é amplamente usado no exterior e muito confiável”, alertou Coelho.

O crescimento da cadeia de certificação da ICP-Brasil também foi apontado como um sucesso da atual gestão. “Até o fim deste ano teremos 14 Autoridades Certificadoras de primeiro nível, quarenta AC´s de segundo nível, mais de 1.100 Autoridades de Registro credenciadas e quatro Autoridades de Carimbo do Tempo. Com esses números, posso afirmar que somos uma das maiores PKI’s do mundo em termos de estrutura”, celebrou Coelho.

Alertando sobre os desafios que a ICP-Brasil ainda tem pela frente, o diretor falou da constante busca por novos procedimentos para frustrar as tentativas de fraudes no ato da emissão do certificado, a implantação do uso de biometria no sistema da ICP-Brasil e o uso de criptografia em dispositivos móveis.

Direito e tecnologia encerram o CertForum

O diretor da Infraestrutura de Chaves Públicas participou ainda do último painel do CertForum, junto com o procurador Federal Chefe do ITI, André Garcia. O procurador respondeu questões jurídicas colocadas por Coelho, pelo público presente e por internautas que acompanhavam o evento.

Temas como a obrigatoriedade do uso do certificado ICP-Brasil para garantia da validade da assinatura de contratos digitais, a desmaterialização de documentos e, um dos temas mais atuais, a legalidade do armazenamento da chave privada em HSM foram explicados pelo procurador, que usou como base para suas respostas a legislação vigente.

Garcia destacou que recentemente a procuradoria do ITI emitiu Nota Técnica sobre o armazenamento de chaves privadas em HSM. “O papel do ITI é entregar a quem é de direito o certificado digital, o uso do documentos é de responsabilidade do usuário”, afirmou Garcia. 

Todas as apresentações do 12º CertForum estarão disponíveis, em breve, no canal do ITI no Youtube.

Fonte: ITI

Comissão aprova uso da carteira de trabalho eletrônica


Os senadores da Comissão de Assuntos Sociais aprovaram nesta quarta-feira, 28, uma proposta para permitir que trabalhadores adotem o uso da carteira de trabalho eletrônica. O projeto, de autoria do senador licenciado Blairo Maggi (PR-MT), prevê que a emissão do documento eletrônico será opcional do empregado, com a obrigação de autorizar seu uso por escrito.

Como foi aprovado em caráter terminativo, o texto seguirá diretamente para a apreciação da Câmara dos Deputados. Isso só não vai ocorrer, de acordo com o regimento interno do Senado, se houver recurso de senadores para levar a matéria para apreciação do plenário.

O projeto deixará para o Ministério do Trabalho e Emprego (MTE) a competência para regulamentar o formato do documento eletrônico e como será realizada a transferência de informações contidas na carteira de trabalho de papel para o meio eletrônico.

O senador Armando Monteiro (PTB-PE), relator da matéria e ex-presidente da Confederação Nacional da Indústria (CNI), deu parecer favorável à proposta. "É preciso facilitar a formalização dos contratos e permitir maior segurança na identificação dos empregados e no registro dos documentos trabalhistas", afirmou, em seu voto.

Contudo, o parecer de Armando Monteiro aprovado pela comissão excluiu duas proibições sugeridas pelo projeto original de Blairo Maggi: a vedação dos empregados de acessar informações sobre outros empregos do trabalhador e a necessidade de uma autorização prévia do trabalhador para que órgãos e entidades da administração indireta dos entes federados acessassem o documento eletrônico.

"Com a participação de todos e a reunião dos dados, será possível diminuir a informalidade no trabalho, as fraudes na concessão de benefícios previdenciários e do Seguro-Desemprego, bem como maximizar as vantagens em outros programas sociais", afirmou o relator. 

Fonte: Agencia Estado

quarta-feira, 21 de maio de 2014

Camara-e.net lança selo de identificação para MPEs que vendem produtos online


21 de maio de 2014Categoria: Comunicação


Selo Clique e-Confie proporcionará maior competitividade aos pequenos varejistas no e-commerce

São Paulo, 21 de maio de 2014 – A camara-e.net lança hoje o selo Clique e-Confie voltado às micro, pequenas e médias empresas que atuam no mundo digital. O objetivo é difundir informações e conhecimento estratégico sobre e-commerce e promover benefícios reais que possibilitem às MPEs tirarem proveito da economia digital seguindo os melhores padrões de ética. 

O Selo Clique e-Confie não é apenas uma imagem. Ao clicar no selo, o e-consumidor é direcionado ao site camara-e.net que dará a chancela da identidade do site e sua adesão aos padrões de ética do Movimento e-MPE. Só exibirão o selo as empresas associadas ao e-MPE depois de passarem pelo processo de validação realizado pela camara-e.net. Para aderir, a empresa pagará mensalmente R$ 59,90. 

Fernando Ricci, secretário executivo da camara-e.net, explica que o selo e o kit competitividade digital, outra vantagem da iniciativa, “surgem de uma evolução do Ciclo MPE.net, nosso programa de capacitação para micros, pequenos e médios empreendedores que desejam abrir seu negócio nessa área ou aprimorá-lo”. Já Hyrla Marianna Silva, coordenadora do Comitê de MPEs da camara-e.net e também coordenadora nacional de comércio eletrônico do Sebrae, complementa: “É uma forma que encontramos para estimular a competitividade e contribuir com a perenidade desses negócios”.

Regina Tupinambá e Ivan Marasco diretores da Insania Publicidade
A campanha, o site do movimento e a criação do selo têm a assinatura do publicitário Ivan Marasco diretor de criação da Insania e um dos primeiros webmaster brasileiros.

Ivan colocou seu primeiro site no ar em 1994 - site do já extinto Banco Cidade e desde então atua nessa área.


O conceito da divulgação do selo Clique e-Confie também tem a finalidade de desenvolver nas pessoas o hábito de conferência por onde navegam, onde fazem suas compras e expõem seus dados. Segundo a publicitária Regina Tupinambá, CEO da Insania Publicidade, agência responsável pela criação e divulgação do selo, o Clique e-Confie é mais que um atestado de acreditação. “O selo Clique e-Confie vai permitir que as MPEs identifiquem seus sites e transmitam a credibilidade necessária para transformar os visitantes em clientes, como fazem os grandes varejistas online.” 

É importante ressaltar que o selo não tem a função de criptografia. “A criptografia não é necessária para a maioria das MPEs, porque elas terceirizam os serviços de meio de pagamentos que já possuem essa tecnologia no momento do pagamento."

Regina, que durante 16 anos dirigiu a empresa de segurança líder no Brasil na emissão dos selos de sites seguros, explica a diferença de um selo de site seguro para o selo Clique e-Confie. “O selo do Site Seguro identifica o site e fecha a criptografia enquanto o selo Clique e-Confie identifica o site, mas o selo não tem a função da criptografia. A criptografia não é necessária para a maioria das PMEs, porque elas terceirizam os serviços de meio de pagamentos que já possuem essa tecnologia no momento do pagamento.” 


KIT COMPETITIVIDADE DIGITAL 

Atrelado ao selo, a camara-e.net oferece um kit competitividade digital, que contempla ofertas de hospedagem, loja Web, e-mail, meios de pagamento, web marketing, serviços de logística e financiamento do cartão do BNDES para possibilitar a contratação da maioria desses serviços e ferramentas. 

Mais informações sobre o selo podem ser obtidas no site http://www.cliqueeconfie.com.br/   .  

Sobre a camara-e.net – Fundada em 2001, a camara-e.net está completando neste mês 13 anos de atividade. É a principal entidade brasileira multissetorial da América Latina e de maior representatividade da economia digital no País, formando consenso no segmento perante os principais agentes públicos e privados, nacionais e internacionais e promovendo o desenvolvimento dos negócios on-line no Brasil. Em seu quadro de associados, a camara-e.net conta com os mais importantes players do comércio eletrônico, entre eles empresas de infraestrutura, mídias sociais, chaves públicas, meios de pagamento, seguros e e-banking.

Sobre A Insania: Agência de Publicidade Interativa (www.insania.com.br) foi fundada em janeiro de 2014 pelos publicitários Regina Tupinambá e Ivan Marasco e trás em seu DNA a publicidade de sempre aplicada aos novos tempos. Seus fundadores já atuam no universo digital de desde 1994 e resolveram se unir para a criação de uma Agência de publicidade que faz comunicação, não importa o meio. Em seus cinco meses de vida, a Insania já tem a conta de importantes clientes como a camara-e.net, TG&C- Trevisan, PKI Consulting, Escolha Legal, Blog Mosca Branca, Atlântis, Medicine Mates, Digiblu, uma Autoridade de Registro da rede da Certisign e a ARPEN-SP que é a Associação dos Cartórios de Registro Civil. O site da agência já recebeu diversas indicações internacionais como case em design entre eles a AWWWARDS, uma das maiores referências mundiais para web designers.

segunda-feira, 19 de maio de 2014

Cuidado com a onda de golpes Online com o mote da Copa do Mundo


Estamos assistindo agora a uma nova onda de sites falsos utilizando o mote da Copa do Mundo para ludibriar os internautas. Não há nenhuma novidade nesses golpes. Nem na forma nem na tecnologia utilizada pelos hackers.

É o velho e manjado esquema utilizado pelos cibercriminosos conhecido como phishing. 

Um falso site apresenta uma oferta tentadora para fisgar a atenção do consumidor e pegar os dados de cartão de créditos ou faz com que o internauta deposite diretamente na conta do bandido.

É claro que para aplicar esse golpe os criminosos não criam seus próprios sites, eles utilizam a credibilidade dos grandes varejistas e clonam com perfeição os sites conhecidos e confiáveis. Clonam em minutos.

A única coisa que os hackers não conseguem replicar é o cerificado digital emitido por uma Autoridade Certificadora que atesta a identidade, a propriedade da empresa e também fornece a criptografia dos dados que garante a privacidade das transações.

Mas se seu consumidor não é avisado, alertado, lembrado e educado a verificar sua identidade, de nada vale ter um certificado SSL/TLS emitido por Autoridade Certificadora de primeira linha pois, sem que eles verifiquem, vão cair no golpe tão manjado no mundo virtual. 

Os consumidores precisam verificar se o certificado foi emitido pela Autoridade Certificadora escolhida para identificar seu site, porque também não é nada difícil os hackers utilizarem criptografia nos falsos sites emitidos por Autoridades Certificadoras que não seguem os processos de validação das credenciais de quem solicita o certificado digital. Então atenção aos que estão orientando as pessoas. O cadiadinho ou o "S"no endereço HTTP não é nenhuma garantia de que o site é 'o seu. As pessoas precisam conferir o endereço do site mesmo! E se vc não ensina-las qual é o endereço certo....

Também clientes podem conferir é se o certificado digital foi emitido pela Autoridade Certificadora correta, eleita por seu site.

Enquanto vocês, os donos das lojas online, não educarem sua audiência  a fazer a verificação da identidade do seu site, seus clientes serão alvos fáceis nas mãos dos hackers.

Autor: Regina Tupinambá

Leia da matéria veiculada na Exame.

São Paulo - Inspirada pela proximidade com a Copa do Mundo, uma página falsa do Walmart atrai curtidas e cliques de usuários com algumas “ofertas exclusivas para a copa do mundo FIFA 2014”.

domingo, 18 de maio de 2014

Facebook incentiva adoção de criptografia STARTTLS

Em uma tentativa de combater a espionagem praticada por agências governamentais, o Facebook está incentivando as empresas fornecedoras de serviços de e-mail a adotarem a STARTTLS, uma tecnologia que criptografa mensagens transmitidas entre servidores e clientes.

O STARTTLS é uma extensão de diversos protocolos de comunicação, incluindo o IMAP e o POP3, SMTP, FTP e XMPP, e permite que uma conexão de texto puro se transforme em uma conexão criptografada utilizando os protocolos TLS (Transport Layer Security) ou SSL (Secure Sockets Layer).

Os pequisadores do Facebook recentemente analisaram os registros de e-mails de um dia da companhia para determinar o quão amplamente o STARTTLS era implantado entre os servidores de e-mail ao redor do mundo. A empresa está em uma boa posição para realizar esse tipo de teste, porque ela envia bilhões de notificações por e-mail diariamente para seus usuários hospedados através de milhões de nomes de domínio.

"Identificamos que 76% dos nomes de host MX únicos [hostnames de servidores de e-mail] que recebiam nossos e-mails suportavam o STARTTLS", disseram os pesquisadores em um post. "Como resultado, 58% das notificações enviadas por e-mails foram criptografadas com sucesso."

Os certificados SSL são validados com sucesso em cerca de metades do tráfego de e-mail criptografado e a outra metade é criptografada de modo "oportunista", disseram os pesquisadores. Isso significa algumas conexões criptografadas são estabelecidas apesar do certificado SSL apresentado pelo servidor não passar pelos critérios rigorosos de avaliação - o que pode acontecer se o certificado não é assinado por uma autoridade de certificação confiável, se expirou ou não foi emitido para o nome do host onde foi usado.

Os pesquisadores do Facebook identificaram que para mais de 99% dos e-mails que foram protegidos usando esse tipo de "criptografia oportunista", a razão para a falha na validação do certificado é a incompatibilidade - de outra forma o certificado teria sido aceito.

A maioria (74%) dos hosts MX que suportavam a STARTTLS forneceram sigilo perfeito (PFS), uma propriedade que impede a descriptografia de tráfego capturado se a chave privada do servidor for posteriormente comprometida.

A análise realizada pelos pesquisadores do Facebook mostra que a STARTTLS já é amplamente suportada por servidores de e-mail, mesmo que haja problemas de gerenciamento de certificados que podem ser resolvidos. 

"Vemos duas áreas de prioridade alta a serem melhoradas", disseram os pesquisadores no Facebook. "Primeiro, incentivaremos a indústria para trabalhar em conjunto para desenvolver ferramentas melhores para a evitar certificados incompatíveis. Em segundo lugar, encorajamos todos a adotar o suporte para criptografia oportunista via STARTTLS."

"Um sistema que implementa o suporte à STARTTLS pela primeira vez pode esperar mais do que a metade de seu e-mail de saída criptografado", disseram.

Fonte:http://idgnow.com.br
Lucian Constantin, IDG News Service
16 de maio de 2014 - 09h00

sexta-feira, 16 de maio de 2014

Google apps: criptografia em grande escala.


Nesta quinta-feira dia 15 de maio, o Google anunciou uma nova parceria que trará a criptografia em grande escala para os aplicativos do Google.

Finalmente teremos possibilidade de criptografar mensagens em ferramentas de e-mail disponíveis para a população em geral. A solução ainda não chegou ao GMAIL, mas está a um passo disso. Com alguma sorte, poderíamos eventualmente ver esta opção trickle-down para usuários tradicionais do Gmail.

Com a parceria com a empresa de proteção de dados Zix, o Google lançou um novo produto corporativo para contas do Google Apps apelidado Google Apps Mensagem Encryption, (GAME).

Embora o Google já suporte mensagens seguras e criptografadas dentro de seus servidores, os e-mails enviados a outros sistemas são não criptografadas.

Organizações ou usuários podem usar várias outras soluções para adicionar PGP (criptografia de chave pública) para proteger suas mensagens, mas essas soluções são kludgy (em tradução livre, gambiarra) e não são recomendáveis para organizações com muitos usuários.

Existem soluções já disponíveis no mercado, há pelo menos 18 anos, adotadas por empresas, inclusive brasileiras, para proteger o fluxo de informações internas com o uso de certificados digitais que, assinam e criptografam as mensagens. Essas soluções disponíveis, exigem pouquíssimo investimento se for considerado o custo-benefício para as organizações e acho é incrível como são poucas organizações que utilizam esses recursos.

Com o GAME - Google Apps Mensagem Encryption, o Google e a Zix esperam atingir mais empresas. A solução estará disponível por US $ 35 ao ano por usuário e fornece um painel do Google Apps para os administradores configurarem as definições de encriptação.

Já, as soluções disponíveis com o uso de certificados digitais mantêm um robusto console de administração de certificados digitais por usuário e o custo é infinitamente menor que a solução do GAME - Google Apps Mensagem Encryption, principalmente se aplicada à escala superior a 5.000 usuários.

Recentemente Snowden declarou: 

Criptografia funciona. É uma defesa contra as artes das trevas para o mundo digital.”


A criptografia de e-mail é útil, principalmente contra olhos curiosos como os da NSA que interceptam mensagens. Engano pensar que só a NSA consegue interceptar e-mail sem criptografia. Isso é muito mais simples do que as pessoas imaginam e não requer conhecimentos avançados ou uso de tecnologia cara.

Para empresas de todos os segmentos e principalmente para setores regulados, comunicações criptografadas resguardam estratégia de negócios.

Muitos dos clientes da ZIX são hospitais, bancos e organizações governamentais e seu produto para a conformidade com as regulamentações federais, como HIPAA, Sarbanes-Oxley e PCI-DSSS.

Esta não é a primeira vez que o Google oferece um produto de criptografia de mensagens para seus clientes corporativos. GAME é um sucessor de outro produto da Zix, Google Message Encryption (GME). O GME era parte do conjunto de ferramentas para segurança web. Ao contrário do GAME, no entanto, o GME nunca foi diretamente integrado com o Google Apps. Em vez disso, os administradores do Google Apps tinham que acessar o painel de instrumentos fora da aplicação para configurar políticas e regras.

Desde 2012, o Google tem trabalhado no processo de serviços de encriptação em sua plataforma Google Apps. 

O GAME, Google Apps Mensagem Encryption é o resultado dessa busca que funcionará agora nativamente com o Google Apps.

Regina Tupinambá


quarta-feira, 14 de maio de 2014

Jô Soares entrevista o jornalista e advogado Glenn Greenwald

Jô Soares entrevista o jornalista e advogado Glenn Greenwald 

http://globotv.globo.com/rede-globo/programa-do-jo/t/videos/v/jo-soares-entrevista-o-jornalista-e-advogado-glenn-greenwald/3341941 

sexta-feira, 9 de maio de 2014

CASC Heartbleed Response


The recent Heartbleed issue has reawakened interest in SSL certificate revocation (see Adam Langley’s blog, Larry Seltzer’s articles here and here, and Steve Gibson’s web pages)

Several years ago, the CA Browser Forum convened a special Revocation Working Group to explore issues and solutions. Leading CAs were actively involved in that group, and many of them invested in moving their OCSP responders to high-performance, high-availability Content Delivery Networks (CDNs) to respond to browser vendors’ requests for increased performance and reliability.

Google was part of the Revocation Working Group and announced CRLSets to that group and the wider CA Browser Forum. CAs were disappointed that Chrome wouldn’t actively retrieve OCSP responses from them, but we were under the impression that CRLSets would include most revoked certificates. Adam did ask CAs to help CRLSets by telling Google about important revocations, and CAs largely complied, for example, when the CA had to revoke intermediate certificates. But CAs have no reliable way of knowing which end-entity certificate revocations are important, since certificate owners don’t reliably tell CAs whether or not the revocation is important. Many CAs allow the customer to choose from a list of “revocation reasons”, but just as companies are hesitant to reveal that they’ve suffered a security breach, it’s assumed that they are hesitant to tell the CA that their private key had been compromised (this would constitute an important revocation).

Posted by the CA Security Council on May 8, 2014
As a result, end users and browsers have no way to determine whether a certificate was revoked because of the server’s loss of control over the key, fraudulent activity by the server administrator, the presence of malware on site, or simply out of an abundance of caution. Heartbleed is a perfect example of why revocation is important even without identified key compromise. No one can say for certain that their server’s private key was compromised. Most of the revocations that have occurred are going on CRLs for “business reasons” (as Adam defines it) and not picked up by CRLSets.

It’s now clear that CRLSets are simply a blacklist of high-profile revoked certificates. Other browsers have similar blacklists, and these can be effective at times (for example, to indicate revocation of an intermediate certificate that may be several years old and does not contain an OCSP pointer). But they’re not a substitute for OCSP checking of end-entity certificates.

Google moved away from supporting OCSP without adequately informing Chrome users of this fact. Although IE and Safari also soft-fail if an OCSP response is not received, those browsers still use OCSP by default. The engineers creating those browsers apparently have not concluded that OCSP is broken. Even if revocation checking by OCSP isn’t 100 percent accurate, it can still protect a high percentage of users who navigate to a site with a revoked certificate and receive an OCSP response indicating revocation. Turning off revocation checking for everyone means that no one is protected.

All browsers compete on speed and performance, and OCSP checking can slow page loading. We think many browser users would tradeoff a small performance hit for increased confidence in the authenticity of the web site.

Revocation is a very complex issue, with lots of room for debate. Reasonable people can disagree on the effectiveness of using OCSP. The CASC agrees that OCSP Stapling, and putting OCSP Must-Staple extensions in certificates, is one of the best solutions to address many issues with revocation at this time. But until that happens, we oppose browsers removing (non-stapled) OCSP checks.

quinta-feira, 8 de maio de 2014

MicroSD capaz de criptografar e proteger smartphones


MicroSD capaz de criptografar e proteger smartphones chega ao Brasil


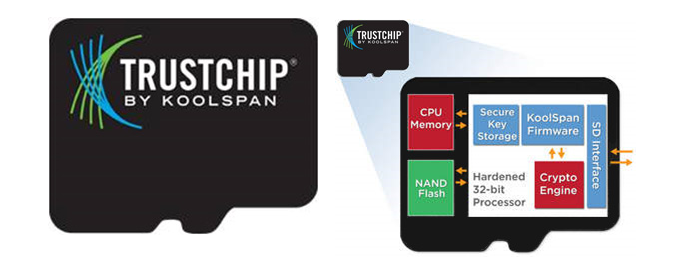
O TrustChip, chip da empresa KoolSpan capaz de adicionar criptografia a informações de smartphones, chegou ao Brasil. Distribuído pela empresa FGX, ele é um microSD com 2 GB de armazenamento, sendo compatível com qualquer aparelho que tenha entrada para este tipo de cartão de memória. Ele se diferencia de programas de proteção por oferecer a segurança já no próprio hardware do telefone e não via aplicativos.

O TrustChip é um co-processador ARM de criptografia 32-bit, inviolável, que realiza uma criptografia avançada AES 256-bit. Mecanismo de criptografia por hardware-embarcado autossuficiente, o que garante que sua segurança seja obtida no hardware do smartphone.

"O TrustChip está isolado de ameaças de segurança em dispositivos móveis e conectados. Uma vez que a aplicação de segurança reside no próprio chip, e não em software, todas as transações, como uma chamada de voz ou uma transmissão de dados, são codificadas com uma série única e secreta de números”, explica o presidente da FGX, Fábio Guimarães.

Além da segurança nos próprios dispositivos móveis em que é instalado, o TrustChip atua em conjunto com dois aplicativos, TrustCall e TrustText, para garantir proteção nas ligações e mensagens de texto, respectivamente. Eles funcionam com iOS, Android e BlackBerry.

“Quando um telefone com TrustCall chama outro telefone que também utiliza a solução de segurança, os dispositivos, de forma transparente, autenticam-se e conectam-se. Toda a comunicação de voz é então criptografada e enviada por um canal seguro de dados”, diz o site do acessório.

A solução é voltada para o público de negócios, mas também pode ser utilizada pelos usuários comuns. O preço do chip não foi divulgado, nem os seus locais de venda. A FGX, em seu site oficial, pede que os interessados entrem em contato direto com os próprios representantes empresa.

Via 
Para o TechTudo

quarta-feira, 7 de maio de 2014

CAU/RJ mais um conselho de classe adere a Certificação Digital


Mais um conselho de classe adere as vantagens do uso de Certificados Digitais e provém aos associados vantagens na aquisição do certificado digital.

Profissionais e empresas de Arquitetura e Urbanismo registrados no CAU/RJ poderão contar com atendimento diferenciado e valores especiais para emissão de seus Certificados Digitais de Pessoa Física ou Jurídica.

Uma das principais funcionalidades do Certificado Digital permite que empresas de arquitetura e urbanismo efetuem o recadastramento no Sistema de Comunicação do Conselho de Arquitetura e Urbanismo - SICCAU de forma mais segura, ágil e prática.

O Certificado Digital é importante para quem participa de licitações e também é útil para o cadastramento e acesso ao sistema Comprasnet.

Alguns portais de assinaturas eletrônicas já fazem assinatura com validade jurídica e carimbo do tempo em documento AutoCAD e softwares similares, grande vantagem para os profissionais da classe que precisam de agilidade para apresentar seus projetos principalmente junto a empresas públicas.

Além disso, o Certificado Digital pode ser usado para acesso ao sistema da Receita Federal (e-CAC), com facilidades para a declaração do imposto de renda; emissão de procuração eletrônica; consulta a declarações anteriores etc, bem como envio de Nota Fiscal Eletrônica (NF-e); acesso ao Conectividade Social ICP, da Caixa Econômica Federal; acesso bancário mais seguro; envio de e-mail assinado digitalmente e  acesso a vários serviços que utilizam a certificação digital para autenticação.

A tecnologia de certificação digital, atualmente, é a que garante o maior nível de segurança na internet. Assim, com a utilização de Certificado Digital, as Pessoas Físicas e Jurídicas têm garantidas a autenticidade, segurança, privacidade, integridade e inviolabilidade de mensagens, documentos e transações realizadas no meio eletrônico. Outra vantagem da tecnologia é a praticidade, com a redução do acúmulo de documentos em papel.

A carteira do profissional da CAU é um cartão inteligente adequado ao armazenar o Certificado Digital em seu chip.


Dessa forma, arquitetos e urbanistas podem armazenar seus certificados digitais na carteira da CAU e não precisarão adquirir a mídia de armazenamento.

Precisarão apenas adquirir um Certificado Digital. Sendo assim, a carteira do CAU precisará estar com o titular na data da validação presencial para emissão do Certificado Digital.

Os serviços com descontos especiais serão oferecidos através de uma parceria do Conselho com a Autoridade de Registro Pronova, especializada em Certificação Digital.

Os arquitetos e urbanistas poderão ser atendidos na sede do CAU/RJ, a partir do dia 15 de maio, às quintas e sextas-feiras, das 9h às 17h.

O atendimento também estará disponível nas unidades Pronova, de segunda a sexta, das 9h às 18h.

É preciso fazer agendamento prévio, identificando-se como arquiteto e urbanista ou empresa registrada no CAU.

Há ainda o serviço de validação em domicílio, sem cobrança de taxa para os beneficiados do Conselho, que deverão pagar somente o deslocamento do funcionário da Pronova até sua localização, além do custo do Certificado Digital.

O agendamento pode ser feito pelo telefone (21) 4004-0435 – Ramal 9911, ou pela internet, através do hotsite http://www.pronova.com.br/caurj.

Problema em usar seu Certificado Digital no MAC?


Não consegue usar seu certificado digital no MAC?

Pessoal, recebo sempre muitas mensagens sobre a instalação do certificado digital no MAC. 

A Certisign essa semana colocou em sua área de suporte instruções e drives para o MAC. 

Aproveito para pedir a quem tiver conhecimento de outros links divulgue aqui. Vão me tirar da saia justa que fico quando recebo essas mensagens com pedidos de socorro.
Acesse o link  do Site da Certisign em  Instalação de Drives.

Segue o link: http://www.certisign.com.br/atendimento-suporte/downloads/tokens/macmenos

Pessoal, testamos o link na Insania Publicidade  e com a ajuda do SAC da Certisign instalamos em menos de 3 minutos e todos os nossos MACs estão funcionando perfeitamente com os certificados digitais! Porém, nem tudo é perfeito porque não funciona em todos os navegadores, mas não é tão difícil trocar de navegador, quando você sabe que o problema é esse.

domingo, 4 de maio de 2014

UBUNTU - TUTORIAL DO ITI PARA DE INSTALAÇÃO DO CERTIFICADO ICP-BRASIL

ubuntu leitora 2


Para tornar mais democrático e facilitar o uso do certificado digital no padrão da Infraestrutura de Chaves Públicas Brasiliera – ICP-Brasil, o Instituto Nacional de Tecnologia da Informação - ITI, produziu o Tutorial de instalação do certificado digital ICP-Brasil no sistema operacional GNU/Linux Ubuntu 12.04 LTS.

O arquivo está disponível em PDF e traz os passos necessários para correta instalação. A demanda de dúvidas sobre o processo de instalação do certificado neste tipo de sistema operacional foi a motivação para criação do documento.

"Não há qualquer pretensão do ITI em apresentar uma forma irredutível de realizar a instalação do certificado ICP-Brasil neste versão do sistema operacional Linux. Ao contrário, a partir de nossa experiência enquanto autarquia pública queremos colaborar com aqueles que utilizam o Ubuntu e assim alargar as possibilidades de interação entre a ICP-Brasil e um sistema operacional tão utilizado no mercado", destacou o coordenador da Assessoria de Comunicação do ITI, Edmar Araújo.

O Tutorial está disponível para donwload no link


Fonte: ITI

Telegram junta funcionalidades do WhatsApp e Snapchat e tem as mensagens são criptografadas.

O serviço de mensagem Telegram tenta unir o melhor de dois aplicativos de sucesso: os comunicadores instantâneos WhatsApp e Snapchat (que autodestrói mensagens).


Criado em 2013 por Nikolal e Pavel Durov (os fundadores do Vkontakte, rede social mais popular da Rússia), o aplicativo recebeu atenção da mídia após uma falha recente no WhatsApp, que deixou o serviço indisponível por algumas horas.


Na ocasião, segundo o Telegram, a rede adicionou quase 5 milhões de novos usuários e o aplicativo ficou entre os mais baixados na App Store de 48 países.

Gratuito, o Telegram está disponíveis para todas as principais plataformas de dispositivos móveis (iOS, Android e Windows Phone), além de Windows para desktop, complemento para Google Chrome e para Mac OS.

Dessa forma, é possível que o usuário consiga manter simultaneamente suas conversas (salvas na nuvem) em todos os dispositivos que utilizar – no WhatsApp, a conta só funciona em um eletrônico por vez.
Funcionamento

O aplicativo funciona como o WhatsApp. O usuário precisa baixar o programa, inserir seu número de telefone e confirmar um cadastro após o envio de um SMS do Telegram.


Tela de conversa do aplicativo Telegram na versão para o sistema Android

Depois disso, o programa busca automaticamenteem seus contatos quais usuários estão cadastrados na plataforma de mensagem instantânea. Até os ícones verdes são semelhantes aos do WhatsApp: um tique verde significa que a mensagem foi enviada, dois tiques indicam que foi lida.

Com ele, é possível enviar mensagens de texto, voz, imagens, vídeos e a própria localização do usuário. Como diferencial, o aplicativo permite enviar documentos anexados, por exemplo.

Do Snapchat, o aplicativo pegou emprestada a funcionalidade de autodestruição. Ao abrir um chat secreto (secret chat), o usuário consegue determinar a duração da mensagem antes de desaparecer. É possível configurar para dois segundos, cinco segundos, um minuto, uma hora, um dia ou uma semana.

A companhia diz que a troca de mensagens é criptografada e apenas quem as recebe consegue decifrar a codificação de segurança aplicada. Dessa forma, se alguém tentar receptar o conteúdo, visualizará apenas códigos desconexos.

Reprodução


Interface do aplicativo Telegram para iOS; programa tem características que lembram o WhatsApp

A diferença da troca de mensagens do chat secreto é que o conteúdo não fica armazenado na "nuvem" de cada usuário. A mensagem só pode ser vista no próprio dispositivo em que ela foi aberta da primeira vez.
Vale a pena?

Usar o programa vale a pena, pois ele une funcionalidades de duas outras plataformas famosas. No entanto, como toda solução de mensagem instantânea, peca por ainda ser um serviço de pouco alcance, pelo menos no Brasil (assim como em outros comunicadores e redes sociais, você geralmente adere àquilo que seus amigos usam).

No Twitter do aplicativo, a maioria das mensagens fala sobre alguns (poucos) problemas de indisponibilidade para usuários europeus. Segundo a companhia, o Telegram fechou o mês de março com 35 milhões de usuários – algo bem longe dos 500 milhões de usuários do WhatsApp.

Outro fator que pode ser considerado um problema é que ainda não há uma versão em português para o aplicativo.

Fonte:http://tecnologia.uol.com.br

quarta-feira, 30 de abril de 2014

OAB SP e AASP recorrem ao STF contra unificação do sistema de informatização de processos do CN

Ações do documento

OAB SP e AASP recorrem ao STF contra unificação do sistema de informatização de processos do CNJ
A OAB SP e a AASP ingressaram no Supremo Tribunal Federal com mandado de segurança coletivo (MS32.888), com pedido de liminar, para suspender a Resolução n 185/2013, do Conselho Nacional de Justiça, por ser inconstitucional. O dispositivo “institui o Sistema Processo Judicial Eletrônico (PJe) como sistema de processamento de informações e práticas de atos processuais e estabelece os parâmetros para sua implementação e funcionamento”.

Na inicial, a Ordem e a Associação alegam que o CNJ “ordenou aos Tribunais (Artigo 34) que apresentassem, no prazo de 120 (cento e vinte dias), o cronograma de implementação do referido projeto, ressalvando expressamente que ‘a partir da vigência dessa Resolução é vedada a criação, desenvolvimento, contração ou implantação de sistema ou módulo de processo judicial eletrônico diverso do PJe’, exceto nas restritas hipóteses previstas”.

As entidades ponderam que, em 2012, diante da decisão do TJ-SP de implantar o sistema de informatização dos processos (E-SAJ), em curtíssimo espaço de tempo, com grande impacto para a advocacia e evidentes prejuízos ao jurisdicionado – recorreram ao CNJ para adiar o cronograma de implantação. No entanto, o Conselho Nacional de Justiça negou o pedido, alegando ser assegurado ao TJ-SP “dar seguimento ao seu cronograma de implementação”.

Para as entidades, não é razoável que haja nova mudança no sistema judicial eletrônico, em tão curto período: “um ano após impor ao Jurisdicionado e à Advocacia que se adaptassem a um determinado sistema informatizado, modifica a regra anteriormente imposta, impedindo o acesso à Justiça por aquele meio eleito. O mesmo CNJ que impôs ao Jurisdicionado e à Advocacia tantos ônus para se adaptarem a determinado sistema, altera seu entendimento anterior, obrigando-os a se adaptarem a um novo sistema que determinará novo mecanismo de acesso e procedimento na Jurisdição Bandeirante”.

Os Presidentes da OAB SP e da AASP, Marcos da Costa e Sérgio Rosenthal, justificam que essa mudança pode inviabilizar a prestação jurisdicional em todo o Estado, gerando inseguranças tecnológica e jurídica: “Os advogados terão de se adaptar a um novo sistema para praticar novos atos processuais, o que vai exigir de toda a classe dispender novos investimentos, adquirir novos conhecimentos e realizar novos treinamentos, quando o próprio CNJ, um ano atrás, ratificou o sistema implantado pelo TJ-SP.” Os representantes da advocacia paulista também consideram grave o fato de o TJ-SP ter apresentado pedido de postergação do início da implantação do PJe, em 2 de abril desse ano, mas não ter o CNJ deliberado sobre esse pleito até o momento.

Tanto a OAB SP, quanto a AASP argumentam, ainda, que o Tribunal de Justiça de São Paulo investiu recursos de grande monta em seu sistema de informática, e que nova migração de sistemas, pretendida pelo CNJ, pode causar sérios danos à administração da Justiça. Lembram que a implantação do projeto PUMA, a cada setor do Judiciário paulista, paralisou suas atividades e a Justiça. Ponderam, por fim, que o sistema PJe do CNJ vem mostrando instabilidade e gerando muitas críticas em todo o país