regina@cryptoid.com.br

Estamos em novo endereço. Encontre-nos lá!

Faça parte desse projeto você também!

Conteúdo

O objetivo desse Blog é apresentar essa fantástica e importante tecnologia, de forma simples, para que pessoas que não dominam aspectos técnicos também possam acompanhar a evolução da adoção da Certificação Digital e o universo que gira ao seu redor:

Certificado Digital para Assinatura e Sigilo, Certificado de Atributo, Carimbo do Tempo, Documentos Eletrônicos, Processos Eletrônicos, Nota Fical Eletrônica, TV Digital, Smart Card, Token, Assinador de Documento, Gerenciador de Identidades etc..

Este Blog publica matérias e artigos extraídos da mídia que expressam a opinião dos respectivos autores e artigos escritos por mim que expressam, exclusivamente, minha opinião pessoal sem vínculo a nenhuma organização.

Matérias organizadas por data de publicação

sexta-feira, 9 de maio de 2014

CASC Heartbleed Response


The recent Heartbleed issue has reawakened interest in SSL certificate revocation (see Adam Langley’s blog, Larry Seltzer’s articles here and here, and Steve Gibson’s web pages)

Several years ago, the CA Browser Forum convened a special Revocation Working Group to explore issues and solutions. Leading CAs were actively involved in that group, and many of them invested in moving their OCSP responders to high-performance, high-availability Content Delivery Networks (CDNs) to respond to browser vendors’ requests for increased performance and reliability.

Google was part of the Revocation Working Group and announced CRLSets to that group and the wider CA Browser Forum. CAs were disappointed that Chrome wouldn’t actively retrieve OCSP responses from them, but we were under the impression that CRLSets would include most revoked certificates. Adam did ask CAs to help CRLSets by telling Google about important revocations, and CAs largely complied, for example, when the CA had to revoke intermediate certificates. But CAs have no reliable way of knowing which end-entity certificate revocations are important, since certificate owners don’t reliably tell CAs whether or not the revocation is important. Many CAs allow the customer to choose from a list of “revocation reasons”, but just as companies are hesitant to reveal that they’ve suffered a security breach, it’s assumed that they are hesitant to tell the CA that their private key had been compromised (this would constitute an important revocation).

Posted by the CA Security Council on May 8, 2014
As a result, end users and browsers have no way to determine whether a certificate was revoked because of the server’s loss of control over the key, fraudulent activity by the server administrator, the presence of malware on site, or simply out of an abundance of caution. Heartbleed is a perfect example of why revocation is important even without identified key compromise. No one can say for certain that their server’s private key was compromised. Most of the revocations that have occurred are going on CRLs for “business reasons” (as Adam defines it) and not picked up by CRLSets.

It’s now clear that CRLSets are simply a blacklist of high-profile revoked certificates. Other browsers have similar blacklists, and these can be effective at times (for example, to indicate revocation of an intermediate certificate that may be several years old and does not contain an OCSP pointer). But they’re not a substitute for OCSP checking of end-entity certificates.

Google moved away from supporting OCSP without adequately informing Chrome users of this fact. Although IE and Safari also soft-fail if an OCSP response is not received, those browsers still use OCSP by default. The engineers creating those browsers apparently have not concluded that OCSP is broken. Even if revocation checking by OCSP isn’t 100 percent accurate, it can still protect a high percentage of users who navigate to a site with a revoked certificate and receive an OCSP response indicating revocation. Turning off revocation checking for everyone means that no one is protected.

All browsers compete on speed and performance, and OCSP checking can slow page loading. We think many browser users would tradeoff a small performance hit for increased confidence in the authenticity of the web site.

Revocation is a very complex issue, with lots of room for debate. Reasonable people can disagree on the effectiveness of using OCSP. The CASC agrees that OCSP Stapling, and putting OCSP Must-Staple extensions in certificates, is one of the best solutions to address many issues with revocation at this time. But until that happens, we oppose browsers removing (non-stapled) OCSP checks.

quinta-feira, 8 de maio de 2014

MicroSD capaz de criptografar e proteger smartphones


MicroSD capaz de criptografar e proteger smartphones chega ao Brasil


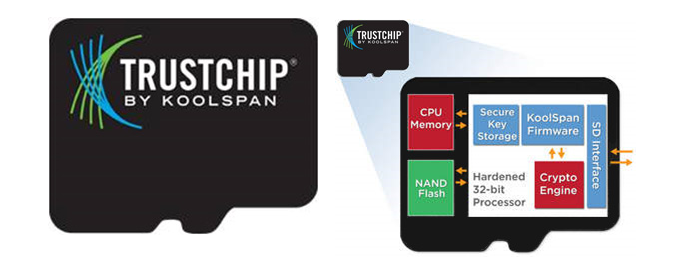
O TrustChip, chip da empresa KoolSpan capaz de adicionar criptografia a informações de smartphones, chegou ao Brasil. Distribuído pela empresa FGX, ele é um microSD com 2 GB de armazenamento, sendo compatível com qualquer aparelho que tenha entrada para este tipo de cartão de memória. Ele se diferencia de programas de proteção por oferecer a segurança já no próprio hardware do telefone e não via aplicativos.

O TrustChip é um co-processador ARM de criptografia 32-bit, inviolável, que realiza uma criptografia avançada AES 256-bit. Mecanismo de criptografia por hardware-embarcado autossuficiente, o que garante que sua segurança seja obtida no hardware do smartphone.

"O TrustChip está isolado de ameaças de segurança em dispositivos móveis e conectados. Uma vez que a aplicação de segurança reside no próprio chip, e não em software, todas as transações, como uma chamada de voz ou uma transmissão de dados, são codificadas com uma série única e secreta de números”, explica o presidente da FGX, Fábio Guimarães.

Além da segurança nos próprios dispositivos móveis em que é instalado, o TrustChip atua em conjunto com dois aplicativos, TrustCall e TrustText, para garantir proteção nas ligações e mensagens de texto, respectivamente. Eles funcionam com iOS, Android e BlackBerry.

“Quando um telefone com TrustCall chama outro telefone que também utiliza a solução de segurança, os dispositivos, de forma transparente, autenticam-se e conectam-se. Toda a comunicação de voz é então criptografada e enviada por um canal seguro de dados”, diz o site do acessório.

A solução é voltada para o público de negócios, mas também pode ser utilizada pelos usuários comuns. O preço do chip não foi divulgado, nem os seus locais de venda. A FGX, em seu site oficial, pede que os interessados entrem em contato direto com os próprios representantes empresa.

Via 
Para o TechTudo

quarta-feira, 7 de maio de 2014

CAU/RJ mais um conselho de classe adere a Certificação Digital


Mais um conselho de classe adere as vantagens do uso de Certificados Digitais e provém aos associados vantagens na aquisição do certificado digital.

Profissionais e empresas de Arquitetura e Urbanismo registrados no CAU/RJ poderão contar com atendimento diferenciado e valores especiais para emissão de seus Certificados Digitais de Pessoa Física ou Jurídica.

Uma das principais funcionalidades do Certificado Digital permite que empresas de arquitetura e urbanismo efetuem o recadastramento no Sistema de Comunicação do Conselho de Arquitetura e Urbanismo - SICCAU de forma mais segura, ágil e prática.

O Certificado Digital é importante para quem participa de licitações e também é útil para o cadastramento e acesso ao sistema Comprasnet.

Alguns portais de assinaturas eletrônicas já fazem assinatura com validade jurídica e carimbo do tempo em documento AutoCAD e softwares similares, grande vantagem para os profissionais da classe que precisam de agilidade para apresentar seus projetos principalmente junto a empresas públicas.

Além disso, o Certificado Digital pode ser usado para acesso ao sistema da Receita Federal (e-CAC), com facilidades para a declaração do imposto de renda; emissão de procuração eletrônica; consulta a declarações anteriores etc, bem como envio de Nota Fiscal Eletrônica (NF-e); acesso ao Conectividade Social ICP, da Caixa Econômica Federal; acesso bancário mais seguro; envio de e-mail assinado digitalmente e  acesso a vários serviços que utilizam a certificação digital para autenticação.

A tecnologia de certificação digital, atualmente, é a que garante o maior nível de segurança na internet. Assim, com a utilização de Certificado Digital, as Pessoas Físicas e Jurídicas têm garantidas a autenticidade, segurança, privacidade, integridade e inviolabilidade de mensagens, documentos e transações realizadas no meio eletrônico. Outra vantagem da tecnologia é a praticidade, com a redução do acúmulo de documentos em papel.

A carteira do profissional da CAU é um cartão inteligente adequado ao armazenar o Certificado Digital em seu chip.


Dessa forma, arquitetos e urbanistas podem armazenar seus certificados digitais na carteira da CAU e não precisarão adquirir a mídia de armazenamento.

Precisarão apenas adquirir um Certificado Digital. Sendo assim, a carteira do CAU precisará estar com o titular na data da validação presencial para emissão do Certificado Digital.

Os serviços com descontos especiais serão oferecidos através de uma parceria do Conselho com a Autoridade de Registro Pronova, especializada em Certificação Digital.

Os arquitetos e urbanistas poderão ser atendidos na sede do CAU/RJ, a partir do dia 15 de maio, às quintas e sextas-feiras, das 9h às 17h.

O atendimento também estará disponível nas unidades Pronova, de segunda a sexta, das 9h às 18h.

É preciso fazer agendamento prévio, identificando-se como arquiteto e urbanista ou empresa registrada no CAU.

Há ainda o serviço de validação em domicílio, sem cobrança de taxa para os beneficiados do Conselho, que deverão pagar somente o deslocamento do funcionário da Pronova até sua localização, além do custo do Certificado Digital.

O agendamento pode ser feito pelo telefone (21) 4004-0435 – Ramal 9911, ou pela internet, através do hotsite http://www.pronova.com.br/caurj.

Problema em usar seu Certificado Digital no MAC?


Não consegue usar seu certificado digital no MAC?

Pessoal, recebo sempre muitas mensagens sobre a instalação do certificado digital no MAC. 

A Certisign essa semana colocou em sua área de suporte instruções e drives para o MAC. 

Aproveito para pedir a quem tiver conhecimento de outros links divulgue aqui. Vão me tirar da saia justa que fico quando recebo essas mensagens com pedidos de socorro.
Acesse o link  do Site da Certisign em  Instalação de Drives.

Segue o link: http://www.certisign.com.br/atendimento-suporte/downloads/tokens/macmenos

Pessoal, testamos o link na Insania Publicidade  e com a ajuda do SAC da Certisign instalamos em menos de 3 minutos e todos os nossos MACs estão funcionando perfeitamente com os certificados digitais! Porém, nem tudo é perfeito porque não funciona em todos os navegadores, mas não é tão difícil trocar de navegador, quando você sabe que o problema é esse.

domingo, 4 de maio de 2014

UBUNTU - TUTORIAL DO ITI PARA DE INSTALAÇÃO DO CERTIFICADO ICP-BRASIL

ubuntu leitora 2


Para tornar mais democrático e facilitar o uso do certificado digital no padrão da Infraestrutura de Chaves Públicas Brasiliera – ICP-Brasil, o Instituto Nacional de Tecnologia da Informação - ITI, produziu o Tutorial de instalação do certificado digital ICP-Brasil no sistema operacional GNU/Linux Ubuntu 12.04 LTS.

O arquivo está disponível em PDF e traz os passos necessários para correta instalação. A demanda de dúvidas sobre o processo de instalação do certificado neste tipo de sistema operacional foi a motivação para criação do documento.

"Não há qualquer pretensão do ITI em apresentar uma forma irredutível de realizar a instalação do certificado ICP-Brasil neste versão do sistema operacional Linux. Ao contrário, a partir de nossa experiência enquanto autarquia pública queremos colaborar com aqueles que utilizam o Ubuntu e assim alargar as possibilidades de interação entre a ICP-Brasil e um sistema operacional tão utilizado no mercado", destacou o coordenador da Assessoria de Comunicação do ITI, Edmar Araújo.

O Tutorial está disponível para donwload no link


Fonte: ITI

Telegram junta funcionalidades do WhatsApp e Snapchat e tem as mensagens são criptografadas.

O serviço de mensagem Telegram tenta unir o melhor de dois aplicativos de sucesso: os comunicadores instantâneos WhatsApp e Snapchat (que autodestrói mensagens).


Criado em 2013 por Nikolal e Pavel Durov (os fundadores do Vkontakte, rede social mais popular da Rússia), o aplicativo recebeu atenção da mídia após uma falha recente no WhatsApp, que deixou o serviço indisponível por algumas horas.


Na ocasião, segundo o Telegram, a rede adicionou quase 5 milhões de novos usuários e o aplicativo ficou entre os mais baixados na App Store de 48 países.

Gratuito, o Telegram está disponíveis para todas as principais plataformas de dispositivos móveis (iOS, Android e Windows Phone), além de Windows para desktop, complemento para Google Chrome e para Mac OS.

Dessa forma, é possível que o usuário consiga manter simultaneamente suas conversas (salvas na nuvem) em todos os dispositivos que utilizar – no WhatsApp, a conta só funciona em um eletrônico por vez.
Funcionamento

O aplicativo funciona como o WhatsApp. O usuário precisa baixar o programa, inserir seu número de telefone e confirmar um cadastro após o envio de um SMS do Telegram.


Tela de conversa do aplicativo Telegram na versão para o sistema Android

Depois disso, o programa busca automaticamenteem seus contatos quais usuários estão cadastrados na plataforma de mensagem instantânea. Até os ícones verdes são semelhantes aos do WhatsApp: um tique verde significa que a mensagem foi enviada, dois tiques indicam que foi lida.

Com ele, é possível enviar mensagens de texto, voz, imagens, vídeos e a própria localização do usuário. Como diferencial, o aplicativo permite enviar documentos anexados, por exemplo.

Do Snapchat, o aplicativo pegou emprestada a funcionalidade de autodestruição. Ao abrir um chat secreto (secret chat), o usuário consegue determinar a duração da mensagem antes de desaparecer. É possível configurar para dois segundos, cinco segundos, um minuto, uma hora, um dia ou uma semana.

A companhia diz que a troca de mensagens é criptografada e apenas quem as recebe consegue decifrar a codificação de segurança aplicada. Dessa forma, se alguém tentar receptar o conteúdo, visualizará apenas códigos desconexos.

Reprodução


Interface do aplicativo Telegram para iOS; programa tem características que lembram o WhatsApp

A diferença da troca de mensagens do chat secreto é que o conteúdo não fica armazenado na "nuvem" de cada usuário. A mensagem só pode ser vista no próprio dispositivo em que ela foi aberta da primeira vez.
Vale a pena?

Usar o programa vale a pena, pois ele une funcionalidades de duas outras plataformas famosas. No entanto, como toda solução de mensagem instantânea, peca por ainda ser um serviço de pouco alcance, pelo menos no Brasil (assim como em outros comunicadores e redes sociais, você geralmente adere àquilo que seus amigos usam).

No Twitter do aplicativo, a maioria das mensagens fala sobre alguns (poucos) problemas de indisponibilidade para usuários europeus. Segundo a companhia, o Telegram fechou o mês de março com 35 milhões de usuários – algo bem longe dos 500 milhões de usuários do WhatsApp.

Outro fator que pode ser considerado um problema é que ainda não há uma versão em português para o aplicativo.

Fonte:http://tecnologia.uol.com.br

quarta-feira, 30 de abril de 2014

OAB SP e AASP recorrem ao STF contra unificação do sistema de informatização de processos do CN

Ações do documento

OAB SP e AASP recorrem ao STF contra unificação do sistema de informatização de processos do CNJ
A OAB SP e a AASP ingressaram no Supremo Tribunal Federal com mandado de segurança coletivo (MS32.888), com pedido de liminar, para suspender a Resolução n 185/2013, do Conselho Nacional de Justiça, por ser inconstitucional. O dispositivo “institui o Sistema Processo Judicial Eletrônico (PJe) como sistema de processamento de informações e práticas de atos processuais e estabelece os parâmetros para sua implementação e funcionamento”.

Na inicial, a Ordem e a Associação alegam que o CNJ “ordenou aos Tribunais (Artigo 34) que apresentassem, no prazo de 120 (cento e vinte dias), o cronograma de implementação do referido projeto, ressalvando expressamente que ‘a partir da vigência dessa Resolução é vedada a criação, desenvolvimento, contração ou implantação de sistema ou módulo de processo judicial eletrônico diverso do PJe’, exceto nas restritas hipóteses previstas”.

As entidades ponderam que, em 2012, diante da decisão do TJ-SP de implantar o sistema de informatização dos processos (E-SAJ), em curtíssimo espaço de tempo, com grande impacto para a advocacia e evidentes prejuízos ao jurisdicionado – recorreram ao CNJ para adiar o cronograma de implantação. No entanto, o Conselho Nacional de Justiça negou o pedido, alegando ser assegurado ao TJ-SP “dar seguimento ao seu cronograma de implementação”.

Para as entidades, não é razoável que haja nova mudança no sistema judicial eletrônico, em tão curto período: “um ano após impor ao Jurisdicionado e à Advocacia que se adaptassem a um determinado sistema informatizado, modifica a regra anteriormente imposta, impedindo o acesso à Justiça por aquele meio eleito. O mesmo CNJ que impôs ao Jurisdicionado e à Advocacia tantos ônus para se adaptarem a determinado sistema, altera seu entendimento anterior, obrigando-os a se adaptarem a um novo sistema que determinará novo mecanismo de acesso e procedimento na Jurisdição Bandeirante”.

Os Presidentes da OAB SP e da AASP, Marcos da Costa e Sérgio Rosenthal, justificam que essa mudança pode inviabilizar a prestação jurisdicional em todo o Estado, gerando inseguranças tecnológica e jurídica: “Os advogados terão de se adaptar a um novo sistema para praticar novos atos processuais, o que vai exigir de toda a classe dispender novos investimentos, adquirir novos conhecimentos e realizar novos treinamentos, quando o próprio CNJ, um ano atrás, ratificou o sistema implantado pelo TJ-SP.” Os representantes da advocacia paulista também consideram grave o fato de o TJ-SP ter apresentado pedido de postergação do início da implantação do PJe, em 2 de abril desse ano, mas não ter o CNJ deliberado sobre esse pleito até o momento.

Tanto a OAB SP, quanto a AASP argumentam, ainda, que o Tribunal de Justiça de São Paulo investiu recursos de grande monta em seu sistema de informática, e que nova migração de sistemas, pretendida pelo CNJ, pode causar sérios danos à administração da Justiça. Lembram que a implantação do projeto PUMA, a cada setor do Judiciário paulista, paralisou suas atividades e a Justiça. Ponderam, por fim, que o sistema PJe do CNJ vem mostrando instabilidade e gerando muitas críticas em todo o país

domingo, 27 de abril de 2014

A criptografia das notícias como proteção aos leitores

O tradicional jornal de papel pode estar ultrapassado, mas tem uma vantagem sobre as alternativas tecnológicas: você o lê, mas ele nunca lê você. 

As plataformas digitais, em contrapartida, transmitem informações em toda a esfera fundamentalmente pública da rede, deixando rastros para qualquer pessoa munida das ferramentas adequadas de monitoramento, seja ela seu empregador, seu provedor de Internet, seu governo ou o hacker sentado ao seu lado num café, dividindo o sinal do Wi-Fi com você.

É por isso que os defensores da privacidade online começaram a pressionar as empresas de comunicação para que criptografassem seus sites, do mesmo jeito que muitas empresas de tecnologia já fazem com e-mails, chats e pesquisas.

A criptografia nada mais é do que a codificação do conteúdo. Um site criptografado transforma textos e dados legíveis em um amontoado de letras e números sem sentido. Quando fazemos uma compra online, por exemplo, normalmente o site é criptografado, para que nossos dados bancários não sejam identificados facilmente. Normalmente, um site criptografado é sinalizado pelo ícone de um pequeno cadeado na barra de endereços do navegador.

Proteção da privacidade
O crescente uso de criptografia emergiu talvez como a resposta mais concreta às revelações de Edward Snowden sobre a capacidade da NSA (Agência Nacional de Segurança americana) de coletar quase toda informação existente em formato digital, incluindo localizações, atividades online e toda a comunicação entre pessoas de diferentes partes do mundo.

Quando você lê artigos online, por exemplo, expõe, ainda que indiretamente, suas preocupações com a saúde, suas ansiedades financeiras, sua orientação sexual e suas inclinações políticas. Um único artigo pode significar pouco, mas as empresas especializadas em Big Data (volume de informações digitais com o qual as empresas têm de lidar) coletam e analisam constantemente uma ampla gama de informações pessoais para produzir o perfil de consumo de cada um de nós.

“É possível pintar uma imagem bastante detalhada de um indivíduo, seus gostos e repulsas, se você puder ter acesso aos artigos que ele lê”, diz Trevor Timm, diretor-executivo da Freedom of the Press Foundation, um dos vários grupos que pressionam pelo uso mais amplo da criptografia.

Nem sempre somos espionados por nossos pertences. Mas atualmente quase todos eles são capazes de fazê-lo: telefones, computadores, conversores digitais de TV a cabo, carros com acesso à Internet e, em breve, óculos, relógios e até os eletrodomésticos que fazem um rastreio constante sob o pretexto de acessar uma rede “inteligente”. Sempre que a informação é transmitida através da Internet sem criptografia, qualquer indivíduo pode vê-la, coletá-la e analisá-la.

Contra a censura política

“Todos os sites de notícias deveriam criptografar seu conteúdo”, defende Martin Johnson, um dos fundadores da GreatFire.org, instituição que rastreia os passos da Grande Firewall, na China. (Tal como outros membros do grupo, ele usa um pseudônimo para evitar a detecção por parte do governo chinês.) “Não criptografar seu conteúdo é o mesmo que dizer: ‘Estamos felizes em permitir que os censores ao redor do mundo filtrem seletivamente nosso conteúdo’.”

A perspectiva de censura pura e simples não deve ser uma preocupação pequena para as empresas de comunicação. Quando um usuário da internet chinesa, por exemplo, tenta acompanhar a cobertura internacional sobre o 25º aniversário dos protestos na Praça da Paz Celestial (ocorridos em 13 de maio de 1989), o sistema de vigilância de Internet e censura do governo (conhecido como a Grande Firewall da China) vai saber.

O governo chinês também já chegou a bloquear – em diferentes graus e em diferentes épocas – algumas das maiores empresas de comunicação ocidentais quando estas publicaram reportagens consideradas inadequadas sobre seus líderes políticos e suas respectivas famílias. O jornal New York Times e a agência de notícias Bloomberg News estão indisponíveis online para os leitores chineses desde 2012, e o diário britânico The Guardian, desde janeiro deste ano. O site do Wall Street Journal em chinês também chegou a ser bloqueado de maneira intermitente.

Não é só a China que procura controlar a torneira de notícias e informação digital. Várias nações bloquearam o YouTube em 2012 para impedir o download de um filme controverso intitulado Innocence of Muslims(“Inocência dos muçulmanos”, em tradução livre). No mês passado, a Turquia bloqueou o YouTube e o Twitter para evitar a propagação de uma gravação de áudio envolvendo membros do governo e empresários locais envolvidos em suposta corrupção.

Não há forma de prever como tais nações iriam reagir a um novo grande movimento em direção à criptografia. No entanto, ao mesmo tempo em que as empresas de comunicação combatem a censura, as questões de privacidade ainda correm em uma trilha separada, paralela.

Obstáculos técnicos

De acordo com especialistas técnicos do ramo da informática, a adesão ainda é pequena porque criptografar algo tão complexo como um site de notícias é extremamente difícil. Várias grandes empresas de comunicação passaram a oferecer, nos últimos anos, a criptografia em alguns trechos de seus sites. “Mas a maioria delas parou de fazê-lo ao se deparar com problemas na exibição de conteúdo de forma rápida e limpa”, ressalta Peter Eckersley, diretor de projetos de tecnologia para a Electronic Frontier Foundation.

A First Look Media, empresa de comunicação sem fins lucrativos criada por Pierre Omidyar, fundador do eBay, e pelo ex-jornalista do Guardian Glenn Greenwald – responsável pelos primeiros furos do vazamento de Edward Snowden – lançou sua primeira revista digital, a Intercept, usando criptografia, abastecendo leitores com artigos muito mais seguros de olhares indiscretos. A ProPublica, outra organização sem fins lucrativos voltada a jornalismo investigativo, oferece criptografia como uma opção para leitores que sabem ativá-la. Nenhum dos dois projetos depende de receita publicitária.

“O Washington Post está cogitando mudança semelhante e, nas últimas semanas, tem começado a experimentar a criptografia”, diz Shailesh Prakash, diretor de tecnologia e vice-presidente de desenvolvimento de produtos digitais no Washington Post. Se os testes em andamento forem bem-sucedidos e a criptografia for facilmente disponibilizada em todo o site, o Post se tornaria o primeiro grande veículo jornalístico tradicional a proteger a privacidade de seus usuários desta forma.

No entanto, criptografar um site tão elaborado como o do Post, por exemplo, exigiria recursos substanciais, bem como tempo para solucionar quaisquer problemas. Prakash conta que, em seu teste inicial, o Post teve problemas para exibir anúncios corretamente quando os técnicos tentaram criptografar as páginas.

O Ars Technica, site voltado a notícias de tecnologia, vem tentando criptografar seu tráfego há um ano, mas continua enfrentando problemas inesperados, como a forma de lidar com links para vídeos e outros conteúdos externos não criptografados. O site quer avançar, mas admite que não é prático criptografar tudo o que está embutido em suas páginas.

A solução poderia ser emitir avisos aos leitores de que eles estão saindo de uma página criptografada para uma página de conteúdo desprotegido. No entanto, alguns navegadores se recusam a exibir páginas que possuem uma mistura de elementos criptografados e não criptografados – obstáculo que tem esfriado a experimentação por parte de alguns sites de notícias.

“Tecnicamente, isso é algo muito difícil de fazer, e muitos sites resistem”, afirma Matthew Prince, diretor-executivo da CloudFlare, empresa que fornece conteúdo criptografado para sites de forma segura e sem grandes custos extras. Ele disse que menos de três milhões dentre os cerca de 650 milhões de sites existentes fazem uso do SSL, a forma mais popular de criptografia.

Vigilância em massa

Sites que criptografam o tráfego ainda são capazes de rastrear seus usuários para coletar informações valiosas. O Google, por exemplo, adota a criptografia por padrão, mas também analisa e-mails, consultas de pesquisa e navegação de seus usuários em busca de pistas para veicular anúncios personalizados. É assim que a empresa gera seus lucros multibilionários.

Jornalistas e executivos de mídia têm demorado a compreender o papel que desempenham na vigilância crescente na Internet. A questão é simples: no instante em que os jornais colocam seu trabalho online, as escolhas dos leitores ficam expostas à coleta e análise em potencial. Ainda que a criptografia não seja perfeita, a implantação de rotina desta tecnologia ao menos dificulta a vigilância em massa.

 The Washington Post, 4/4/141
Tradução: Fernanda Lizardo, edição de Leticia Nunes. Com informações de Craig Timberg [“In a prying world, news organizations are struggling to encrypt their online products”,5/04/2014 na edição 794