regina@cryptoid.com.br

Estamos em novo endereço. Encontre-nos lá!

Faça parte desse projeto você também!

Conteúdo

O objetivo desse Blog é apresentar essa fantástica e importante tecnologia, de forma simples, para que pessoas que não dominam aspectos técnicos também possam acompanhar a evolução da adoção da Certificação Digital e o universo que gira ao seu redor:

Certificado Digital para Assinatura e Sigilo, Certificado de Atributo, Carimbo do Tempo, Documentos Eletrônicos, Processos Eletrônicos, Nota Fical Eletrônica, TV Digital, Smart Card, Token, Assinador de Documento, Gerenciador de Identidades etc..

Este Blog publica matérias e artigos extraídos da mídia que expressam a opinião dos respectivos autores e artigos escritos por mim que expressam, exclusivamente, minha opinião pessoal sem vínculo a nenhuma organização.

Matérias organizadas por data de publicação

sexta-feira, 12 de setembro de 2014

List of Operating Systems, Browsers, and Servers Which Support SHA-256 Hashes in SSL Certificates

List of Operating Systems, Browsers, and Servers Which Support SHA-256 Hashes in SSL Certificates


Revised as of: September 8, 2014

The CA Security Council (CASC) has compiled the following lists of operating systems (OS), browsers, and servers which we believe support SHA-256 hashing in SSL certificates, as well as a partial list of servers which apparently do not.  We are providing these lists as a starting point to help enterprises check their systems for SHA-256 compliance.
These lists were compiled from various sources as listed below.  CASC has not independently tested the reported data and cannot guarantee that all entries on the lists are accurate. In preparing your systems to be SHA-256 compliant, CASC recommends you independently research your own operating systems, browsers, and servers and obtain confirmation from your vendors before proceeding.

OS, Browsers, and Servers which reportedly support SHA-256 in their entirety


Operating Systems/Other – support SHA-256

Android 2.3+
Apple iOS 3.0+ Apple OS X 10.5+ Blackberry 5.0+ ChromeOS Windows 7
Windows Outlook 2003+ running on Service Pack 3 (partial), complete on Windows Vista
Windows Phone 7+
Windows Server 2003 SP2 +Hotfixes (Partial) Windows Server 2003 with MS13-095 installed Windows Server 2008
Windows Server 2008 R2 Windows Vista
Windows XP SP3+

Browsers – support SHA-256


Adobe Acrobat/Reader 7
Blackberry 5+
Chrome 26+ Chrome under Linux
Chrome under Mac from Mac OS X 10.5


Chrome under Windows Vista and higher Firefox 1.5+
Internet Explorer 7+ and higher Internet Explorer 7+ under Vista
Internet Explorer 7+ under Windows XP SP3 Java 1.4.2+ based products
Konqueror 3.5.6+
Mozilla 1.4+
Mozilla products based on NSS 3.8+ (since April 2003) Netscape 7.1+
Opera 9.0+
Products based on OpenSSL 0.9.8o+ Safari from Mac OS X 10.5+ Windows Phone 7+

Servers – support SHA-256


Adobe Acrobat/Reader 7
Blackberry 5+
Chrome 26+ Chrome under Linux
Chrome under Mac from Mac OS X 10.5 Chrome under Windows Vista and higher Firefox 1.5+
Citrix Receiver models – see URL* Internet Explorer 7+ and higher Internet Explorer 7+ under Vista
Internet Explorer 7+ under Windows XP SP3 Java 1.4.2+ based products
Konqueror 3.5.6+
Mozilla 1.4+
Mozilla products based on NSS 3.8+ (since April 2003) Netscape 7.1+
Opera 9.0+
Products based on OpenSSL 0.9.8o+ Safari from Mac OS X 10.5+ Windows Phone 7+


Servers which reportedly DO NOT support SHA-256 in their entirety


Servers Juniper SBR IBM Domino
Citrix Receiver models – see URL* Linux 13.0
IOS 5.8.3
Android 3.4.13


HTML 5 1.2
Playbook 1.0
Blackberry 2.2 / BlackBerry 1.0 Tech Preview Cisco ACE module software versions A2 and A3

*Citrix Receiver models URL (see table):  http://www.citrix.com/content/dam/citrix/en_us/documents/products-solutions/citrix- receiver-feature-matrix.pdf?accessmode=direct


Sources:
https://support.globalsign.com/customer/portal/articles/1499561-sha-256-compatibility http://www.entrust.com/should-you-use-sha-2/


Fonte: CASC'S

quinta-feira, 11 de setembro de 2014

The HTTPS Phishing Websites will double by the end of 2014


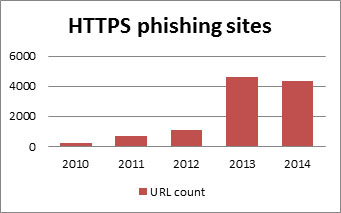
According to the investigation conducted by experts at TrendMicro the number of HTTPS phishing sites is increasing and it will double by the end of 2014.

HTTPS

Google considers security a top priority for this reason the company is starting to use HTTPS as a ranking signal. The scope is to encourage the adoption of HTTPS, but the effort was understood by the cyber criminal ecosystem which is improving its techniques. Recently, experts at TrendMicro have discovered a phishing site using HTTPS and the case isn’t isolated, the number of phishing websites is increasing and researchers believe it can double for the end of the 2014.

The experts are also observing the adoption of HTTPS for mobile phishing. As explained by Paul Pajares, Fraud Analyst at TrendMicro, use HTTPS for phishingactivities doesn’t need a supplementary effort for cyber criminals, they can either compromise sites that already use HTTPS, or use legitimate websites that already use HTTPS.


“One of the reasons for this spike is that it is easy for cybercriminals to create websites that use HTTPS: they can either compromise sites that already use HTTPS, or use legitimate hosting sites or other services that already use HTTPS. There is no need for the cybercriminals to acquire their own SSL certificate, since they have just abused or compromised servers that do have valid certificates.” reports the blog post published by TrendMicro.


The post mention the case of a PayPal phishing page recently discovered, the threat actor used HTTPS and valid certificates and deployed the malicious page on a legitimate site that has been compromised. Looking for the “HTTPS” and lock icon in the address is not enough to trust a website, the only way to avoid to be victimized by this type of attacks is to carefully check the digital certificate presented by the website, it must be still valid and its common name is usually the same of the domain name.

The experts recommended not to use mobile devices for transactions outside authorizes apps from legitimate sources, but let me also add that many mobile applications lack in a correct management of SSL certificates advantaging the work of the attackers.


“We recommend that users need to check (via a search engine) that they actually are at the same URL of the company’s site. For example, users search PayPal in any trusted search engines if the URL received or accessed by the user is different from the site they’ve found through search engines, despite that it’s “https” and has “padlock” icon, then it’s probably a malicious site. If it is popular banks or financial institutions, the legitimate site will always appear as a top result. The next step is to check for certificate validity. Compromised HTTPS sites may have valid certificates, but users can still check the Certificate Common Name and organization before giving out login credentials. Note that certificate authorities have not issued certificates for malicious sites. The same thing could be said for desktops PCs.” recommended the post.

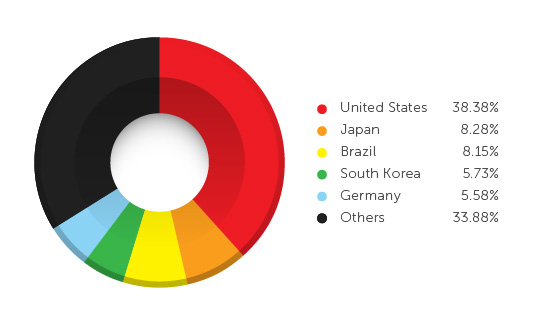
According to data provided by TrendMicro, US is the top affected country that visit HTTPS phishing sites (38,38), Brazil and Japan follow it at a distance in the ranking.


With the increasing use of SSL it is important to be aware that threat actors are anyway able to operate.

Pierluigi Paganini

Brasil é o segundo país mais afetado por sites de phishing HTTPS

O Google recentemente anunciou que melhoraria o ranking de busca de sites HTTPS em seu motor de busca. Isso pode incentivar os proprietários de sites a mudar de HTTP para HTTPS, e também os cibercriminosos.


Os países mais afetados onde há mais visitas a sites de phishing HTTPS são Estados Unidos, Brasil e Japão.

Recentemente, a Trend Micro – líder em segurança na era da nuvem – descobriu um caso em que usuários buscavam a versão segura de um site de jogos, mas eram direcionados a um site de phishing. A empresa pesquisou os sites de phishing que usavam HTTPS e foram bloqueados pela tecnologia de reputação web da Trend Micro entre 2010 e 2014. Com base nessa investigação, é possível perceber que o número de sites de phishing está aumentando e a expectativa é que dobre nesta última parte do ano, devido à temporada de feriados.

Uma das razões para esse aumento é que é fácil para os cibercriminosos criarem sites que usam HTTPS: eles podem comprometer sites que já usam HTTPS, ou usar sites legítimos de hospedagem ou outros serviços que já utilizam HTTPS. Não há a necessidade de adquirir seu próprio certificado SSL, uma vez que eles abusam e ou comprometem servidores que têm certificados válidos.

Esta técnica de aproveitamento relacionado também pode ser vista em phishing para dispositivos móveis. Recentemente, a Trend Micro encontrou uma página de phishing relacionada ao Paypal, que empregava HTTPS e certificados válidos. Aparentemente, a página falsa estava hospedada em um site legítimo, o que sugere que o mesmo foi comprometido.

Para detectar se um determinado site é um site de phishing, os usuários precisam verificar a validade do certificado e procurar pelo nome para o qual ele é emitido, normalmente o mesmo nome do domínio. Na imagem, mobile.paypal.com é o nome para o qual o certificado foi emitido e a organização é a Paypal, Inc. O certificado do site de phishing não tem essas características.

Neste ataque de phishing em dispositivos móveis, buscar o "HTTPS" e o ícone do cadeado na barra de endereços antes de fornecer qualquer tipo de credenciais não é o suficiente. Alguns dos navegadores em dispositivos móveis não necessariamente mostram o cadeado que representa o SSL facilmente. Por exemplo, o navegador do Windows para dispositivos móveis (Internet Explorer), mostra o ícone do cadeado, mas os usuários não podem clicar sobre ele para ver os detalhes do certificado.

Conforme mais e mais sites usam SSL devido ao aumento que ele proporciona nos rankings de busca do Google, os usuários terão que tomar consciência de que o cadeado do HTTPS não é mais um sinal de que estão visitando um site seguro. Eles devem, primeiramente, verificar a validade do certificado, antes de prosseguir para a inserção de credenciais e informações de identificação pessoal. Além disso, também é recomendável que não sejam realizadas transações, a não ser em aplicativos autorizados e de fontes legítimas em dispositivos móveis.

Sobre a Trend Micro

A Trend Micro Incorporated, líder global em segurança em nuvem, proporciona a empresas e consumidores um mundo seguro para a troca de informações digitais, por meio da segurança para conteúdo na internet e gerenciamento de ameaças.
Com mais de 20 anos de experiência, a empresa é pioneira em segurança para servidor. Nós oferecemos segurança altamente conceituada, baseada em cliente, servidor e em nuvem, que atende às necessidades de nossos consumidores e parceiros, impede ameaças mais rápido e protege dados em ambientes físicos, virtualizados e em nuvem.

Potencializados pela infraestrutura Trend Micro™ SmartProtection Network™, nossos produtos, serviços e segurança, líderes na indústria de cloud-computing, impedem a ação de ameaças de onde quer que elas surjam, na internet, com o apoio de mais de 1.200 especialistas em inteligência de ameaças em todo o mundo. Para informações adicionais, visite www.trendmicro.com.

Fonte: Brasil é o segundo país mais afetado por sites de phishing HTTPS

Leia Também

The HTTPS Phishing Websites will double by the end of 2014


NFC-e - Receita divulga lista de empresas do varejo que passarão emitir NFC-e


A Secretaria de Estado da Receita (SER) divulgou a lista inicial de empresas varejistas que vão passar a emitir a Nota Fiscal de Consumidor Eletrônica (NFC-e), a partir de janeiro de 2015. 

Ao todo, 117 estabelecimentos do varejo no Estado passarão a emitir a nota do comprovante por meio eletrônico. 
 
O critério utilizado pela Receita Estadual para a lista é a do faturamento anual superior a R$ 25 milhões das empresas do varejo no ano de 2013, como já estava estabelecida pela portaria 117, publicada no Diário Oficial do Estado em 27 de maio deste ano. Além delas, a partir de janeiro passarão também emitir NFC-e os novos estabelecimentos com inscrição estadual no setor do varejo, com faturamento superior a R$ 120 mil por ano. 

A lista completa das 117 empresas do varejo e as orientações aos contribuintes sobre a chegada da NFC-e poderão ser consultadas na página da Receita Estadual no endereço: 

http://www.receita.pb.gov.br/portalnfce


DISPENSA DA IMPRESSORA ECF - implantação do novo serviço do da Nota Fiscal de Consumidor Eletrônica (NFC-e), que será uma alternativa eletrônica para os atuais documentos fiscais utilizados pelo varejo, tem como objetivo reduzir os custos aos contribuintes com a dispensa do uso de impressora fiscal ECF (Emissor do Cupom Fiscal), criando a possibilidade de abrir novos caixas de pagamento com impressoras não fiscais. 

Já o consumidor, além da compra ficar mais simplificada, terá a facilidade de acesso aos documentos fiscais, que ficarão arquivados de forma eletrônica, no portal da SER, o que vai garantir autenticidade de sua transação comercial. Na prática, o consumidor passa a ter acesso ao documento fiscal na hora que precisar e não há necessidade do uso de papel, mas a empresa continua sendo obrigada a imprimir de impressoras convencionais, que têm menor custo.


Em julho deste ano, a Receita Estadual lançou o projeto piloto da Nota Fiscal de Consumidor Eletrônica (NFC-e). Três empresas varejistas do Estado participam da fase experimental do projeto, que acontece até o final deste mês de setembro: Armazém Paraíba, do Grupo N. Claudino, a Esposende, do Grupo Paquetá e a empresa de informática João Oliveira Alves do município de Guarabira.

De acordo com o cronograma da Receita Estadual para a implantação do sistema da Nota Fiscal de Consumidor Eletrônica (NFC-e), no período de outubro a dezembro deste ano será a fase da adesão facultativa, onde empresas poderão aderir facultativamente à emissão de notas eletrônicas destinadas aos consumidores a critério da Receita Estadual. Em um período de três anos, haverá uma migração de todos os estabelecimentos do varejo com inscrição estadual para a NFC-e.


LEITURA EM QR CODE - Com o serviço da NFC-e em produção, a tecnologia será um aliado dos contribuintes e consumidores. O consumidor poderá fazer a leitura pelo QR Code impresso no documento emitido na hora da compra, via smartphones ou tablets, para ter as informações eletronicamente armazenadas no portal da SER. O cliente também poderá consultar a nota no Portal ou receber tudo via e-mail. O código QR-Code será impresso no Documento Auxiliar da Nota Fiscal de Consumidor Eletrônica (DANFE NFC-e), que conterá mecanismo de autenticação digital, baseado em código de segurança fornecido pela SER ao contribuinte.

De acordo com as regras e o cronograma da Portaria da Receita Estadual já publicada no Diário Oficial do Estado, em um período de três anos haverá uma migração de todos os estabelecimentos do varejo com inscrição estadual, obrigados ao ECF, para o sistema da Nota Fiscal de Consumidor Eletrônica (NFC-e).


Fonte: SEFAZ-PB
Postado por Tadeu de Sousa Cardoso em 11 setembro 2014 às 8:00

terça-feira, 9 de setembro de 2014

Pela neutralidade, empresas criam o dia da Internet lenta


:: Luís Osvaldo Grossmann*
:: Convergência Digital :: 08/09/2014


Na tentativa de mobilizar internautas em defesa da neutralidade de rede – e particularmente ao se aproximar o fim da consulta pública da americana FCC sobre o tema – grandes empresas da Internet organizam para a próxima quarta, 10/9, um dia de alertas e protestos.

Mozilla, Reddit, Foursquare, Kickstarter, Vimeo, Etsy, Namecheap, entre outras, vão destacar as questões relacionadas à neutralidade de rede em seus sites e estimular o envio de mensagens à Federal Communications Commission, ao Congresso dos EUA e à Casa Branca. Em especial, vão tentar demonstrar as consequências de a FCC permitir que provedores ofereçam “vias expressas” de acesso à rede.

Não será a primeira manifestação do gênero, mas é até aqui a que mais mobilizou empresas. Entre as atividades previstas, os sites vão simular o carregamento lento de conteúdos nas páginas, de forma a demonstrar o que entendem seria o efeito prático da adoção da proposta da agência reguladora americana: conexões de baixa velocidade para a maioria, com acesso privilegiado a quem pagar mais.

“É difícil explicar o que é a neutralidade de rede, por isso queremos demonstrar o que está em jogo. Acho que as palavras mais odiadas da Internet são ‘por favor, aguarde, carregando...’. Se as pessoas não se unirem em defesa da neutralidade, vamos passar a ver isso com muito mais frequência”, disse ao jornal The Guardian Evan Greer, do grupo Fight for the Future, que organiza os protestos.

Reclassificação

Em abril, o presidente da FCC, Tom Wheeler, apresentou a proposta de novas regras sobre as ofertas de conexões à rede. Ela prevê que “prioridade oferecida exclusivamente por um provedor de banda larga a um afiliado deve ser considerada ilegal até prova em contrário”. A interpretação mais comum é que acordos de privilégio com terceiros seriam legais.

Os protestos foram imediatos – americanos chegaram a organizar um ‘Occupy FCC’ – e ao abrir uma consulta pública sobre o tema a agência reguladora já recebeu mais de um milhão de mensagens. A data do protesto no dia 10 foi escolhida por ser próxima ao fim do período de contribuições (15/9).

A discussão se dá porque depois de a FCC baixar regras proibindo provedores de bloquear conteúdos, em 2010, a medida foi questionada na Justiça. No início do ano, uma decisão deu ganho à Verizon: a Justiça entendeu que a FCC não tem poderes para impor esse tipo de controle aos provedores de acesso à Internet.

Daí que venha ganhando corpo a pressão pela reclassificação desse serviço, aproximando-o de telecomunicações. Resguardadas as diferenças de modelo, é mais ou menos como a discussão existente no Brasil de reclassificar a oferta de banda larga como serviço público, sujeitando-a a um controle maior da nossa Anatel.

* Com informações do The Guardian e contribuição de Ricardo Theil

http://convergenciadigital.uol.com.br/cgi/cgilua.exe/sys/start.htm?infoid=37759&sid=4#.VA8Jvk10xao

Câmara dos Deputado confere validade jurídica aos documentos digitais produzidos pela Casa

Deputado Henrique Eduardo Alves
A Câmara dos Deputados analisa o Projeto de Resolução 258/14, que confere validade jurídica aos documentos digitais produzidos pela Casa.

A proposta foi apresentada pela Mesa Diretora.

Pelo texto, os documentos originados em meio digital na Câmara, e nesse meio mantidos, serão considerados originais para todos os efeitos legais e terão as garantias de autoria, autenticidade e integridade assegurados mediante a utilização de assinatura digital.

Esse certificado digital, de uso pessoal e intransferível, será emitido por autoridade certificadora credenciada à infraestrutura de Chaves Públicas Brasileira (ICP-Brasil).

Conforme o projeto, também poderão ser utilizados outros meios de comprovação de autoria e integridade de documentos em forma eletrônica, como assinatura mediante login e senha; assinatura com identificação biométrica; ou outras modalidades de assinatura eletrônica definidas por ato da Mesa. 

O diretor-geral da Casa fica autorizado, pela proposta, a regulamentar, as modalidades de assinatura eletrônica


Economia

De acordo com o presidente da Câmara, Henrique Eduardo Alves, a Casa tem feito esforços para promover a adoção do formato digital nos trabalhos legislativo e administrativo. “O Plenário conta com um sistema eletrônico de votação que permitiu a substituição das antigas cédulas em papel, além de conferir celeridade às apurações do pleito”, exemplifica. Ele também cita o requerimento de férias dos servidores, que é um processo automatizado.

O presidente acrescenta que os resultados dessas iniciativas são a agilidade no trâmite processual e a economia de recursos humanos e materiais. O projeto será analisado em regime de prioridade pelo Plenário.

Fonte: Câmara dos deputados
Tramitação
O projeto será analisado em regime de prioridade pelo Plenário.

Íntegra da proposta:
PRC-258/2014

Reportagem – Lara Haje
Edição – Marcelo Oliveira

Acesse as leis que regulamentam o uso da Assinatura Digital e a digitalização de Documentos no Brasil.

Medida Provisória 2.200-2/2001

Congresso Nacional decreta e Presidente sanciona a lei sobre digitalização e armazenamento em meio eletrônico.  LEI Nº 12.682, DE 9 DE JULHO DE 2012

domingo, 7 de setembro de 2014

Requerimento de seguro-desemprego pode ser informado via internet com certificado digital


Empregador Web dispensa a necessidade de aquisição de formulários pré-impressos. 


Saiba como funciona

O Ministério do Trabalho e Emprego (MTE) disponibilizou o Empregador Web, aplicativo utilizado para o envio de requerimentos do Seguro-Desemprego pelas empresas.

O programa tem por finalidade a modernização dos processos de encaminhamento dos requerimentos com segurança e economia. O Empregador Web é uma reivindicação dos empregadores para que informem digitalmente os requerimentos do Seguro-Desemprego, de forma individual ou por meio de arquivo gerado a partir dos sistemas de folha de pagamento da empresa.

Com isso, será possível a impressão do Requerimento Seguro-Desemprego pelo próprio Sistema, dispensando a necessidade de aquisição de formulários pré-impressos, atualmente obtidos em papelarias.

Outra possibilidade criada pela existência da ferramenta é o cruzamento prévio das informações dos trabalhadores com outras bases de dados governamentais. Desse modo, a chance de obtenção do auxílio sem o cumprimento de requisitos legais seria reduzida.

O uso do “Empregador Web”, que poderá ser acessado na página da internet Mais Emprego, em breve se tornará a única forma de encaminhamento das informações dos Requerimentos de Seguro-Desemprego pelo empregador.

De posse do Requerimento Seguro-Desemprego emitido pelo sistema, o trabalhador quando procurar os postos de atendimento terá as suas informações já disponíveis no banco de dados do MTE, com isso, agiliza-se o processo de atendimento permitindo que as ações da intermediação de emprego e verificação de curso, possam ser melhor implementadas.

As funcionalidades do Empregador Web são: cadastro de procuração sem a necessidade de Certificado Digital para atender às empresas que não possuem Certificado, mas que são representadas por escritórios de contabilidade que possuem o Certificado; possibilidade de a empresa matriz cadastrar suas filiais e encaminhar os requerimentos das mesmas utilizando somente o Certificado Digital da matriz; possibilidade de a empresa cadastrar matrícula de CEI e encaminhar os requerimentos dos mesmos utilizando o Certificado Digital da empresa.

Smartwatches no trabalho?

Smartwatches no trabalho: benção ou maldição para a TI?

samsung gear S 520

Depois de anos lidando com as dores de cabeça do BYOD, profissionais de TI podem, em breve, ser obrigados a suportar os relógios inteligentes

É difícil avaliar se os smartwatches serão populares entre os usuários corporativos, muito menos entre os profissionais de TI que precisarão proteger os dados presentes neles.

Smartwatches Android vão responder à sugestão "OK, Google Now", da mesma forma do Google Voice Search faz.

Um uso potencial dos SmartWatch nos negócios é a emissão de alertas rápidos para os usuários, que não precisarão procurar pelo smartphone na bolsa ou bolso. Um corretor da bolsa de valores, por exemplo, poderia receber um alerta quando um estoque atingisse um determinado preço, ou um médico saberia quando a condição de determinado paciente passasse para crítica.

Os dois exemplos equiparam os SmartWatches com os pagers pessoais da década de 1980, que se tornaram muito populares entre os médicos e corretores.

Lei: Cinco smartwatches preparam o terreno para brigar contra a Apple via @idgnow

Com vantagens.
E se um relógio inteligente no pulso puder fazer todas as coisas que o Google imaginou para o Android Wear, ele poderá vir a ser uma maneira fácil de fazer chamadas e obter direções de tráfego, enquanto dirigimos.

Nesse cenário, um smartwatch assumiria o papel das tecnologias de condução, hands-free, enquanto o Google trabalha no Android Auto SDK para fazer com que os smartphones Android possam interagir com os painéis dos veículos.

Para ser claro, o Google não está particularmente empurrando os smartwatches para ambientes de negócios. Em vez disso, a sua prioridade parece ser torná-los elegantes e úteis o suficiente para que as pessoas tenham vontade de comprá-los e usá-lo, em qualquer lugar.

Em uma sessão da Google I / O, Timothy Jordan, desenvolvedor do Google, declarou que "o desktop e o laptop são ferramentas para o trabalho; e os wearables são ferramentas para a vida."

O comentário de Jordan não foi uma declaração política do Google, é claro, mas se concentra em como as pessoas usam a tecnologia. O trabalho é parte da vida da maioria das pessoas, e trabalho e a vida pessoal estão cada vez mais inseparáveis​​ no século 21.

O BYOD é o retrato fiel desta tendência. Uma mostra fiel do quanto a sociedade moderna exige a mistura de trabalho e vida pessoal, amparada pelas modernas tecnologias de comunicação e informação. O Google abraçou essa realidade mais plenamente com Android for Work, introduzido no I / O; ele é projetado para ajudar a TI a fornecer um ambiente mais seguro para que os funcionários possam ter os dados da empresa nos próprios aparelhos, separando bem o ambiente pessoal do profissional.

O Android for Work fará parte da próxima versão do Android - conhecido por enquanto apenas como Android L - previsto para chegar ao mercado no último trimestre deste ano. O sistema usa as tecnologias Knox, da Samsing e Divide, da inMay.

Voltando aos smartwatches, muitos deles, incluindo o Samsung Gear 2, possuem uma quantidade razoável de capacidade de armazenamento. Assim, empresas de TI terão de se preocupar com eles da mesma formam como se preocupa com dispositivos de computação independentes, e não simplesmente como dispositivos auxiliares, conectados a smartphones com políticas de gestão implementadas através do Android for Work.

Dado que os smartwatches ainda estão evoluindo, vários analistas continuam sem saber que demandas de segurança a TI terá.

Além de atuar como um pager, usado no pulso para alertas, outras possibilidades de uso corporativo começam a vir à tona: smartwatches poderiam ser usado para substituir os cartões de identificação dos funcionários ou como uma maneira mais rápida de verificar e-mails ou fazer chamadas telefônicas. Todas essas funções já podem ser realizada com os aparelhos disponíveis hoje.

A simples conveniência de usar um smartwatch pode não ser persuasiva e importante o suficiente, para que os relógios inteligentes mereçam apoio, autorização ou financiamento de empresas e seus departamentos de TI.

"Muitos exemplos do que um trabalhador pode fazer com um smartwatch estão vindo do que esse trabalhador já pode fazer hoje com um smartphone. Se as empresas gastaram tempo e dinheiro tornando seguro o uso de smartphones, por que não investir em um relógio?" pondera Carolina Milanesi, diretora de pesquisa da Kantar WorldWide.

"Ok, legal, então meu relógio poderia substituir o meu crachá de identificação. Mas se tudo o que poderei fazer em ele já posso fazer com o meu telefone, então por que gastar 200 dólares em um relógio?", questiona Rob Enderle, analista do Enderle Group. As empresas não estão ansiosas deslocar as tecnologias de cartão magnético para chip-and-PIN, RFID ou NFC - que são, indiscutivelmente, soluções mais convenientes e seguras.

Isso poderia ser uma indicação clara de que as empresas têm pouco interesse​ em abraçar os smartwatches, disse Enderle. "Wearables têm potencial para desempenhar um papel maior nas empresas. Não tenho dúvidas de que haverá empresas com soluções SmartWatch e até mesmo as empresas que correrão para implantá-los, mas podermos conta-las nos dedos".

Na opinião do analista, para justificar o custo de implantação e suporte de smartwatches, uma empresa precisará identificar uma vantagem única e crítica, não disponível através de uma tecnologia já existente. "Talvez um smartwatch possa oferecer alertas para alguma forma de ameaça significativa, como temperatura corporal elevada durante a execução de determinada tarefa", exemplificou Enderle.

Um SmartWatch com um sensor especial poderia alertar um usuário para uma mudança corporal sutil - não apenas de temperatura - que poderia vir a ser uma ferramenta significativa na luta contra doenças do trabalho.

É exatamente este tipo de conjectura que está ajudando a impulsionar a inovação dos smartwatchs.

Na opinião de Ramon Llamas, analista da IDC, o SmartWatch pode ter um grande potencial também entre os executivos, se o Google e outras empresas puderem combinar o contexto de um trabalhador em determinado momento do dia com a sua agenda.

"Me pergunto como wearables contextuais poderão saber o que você está fazendo e onde você estará em um determinado momento para, de posse dessas informações, combinadas com outras informações recebidas por e-mail ou outra forma de comunicação, poderem emitir alertas que ajudem o usuário a decidir o que fazer, como agir e se comportar", disse Llamas.

Matt Hamblen, Computerworld/EUA

quarta-feira, 3 de setembro de 2014

Ferramentas colocam Brasil na vanguarda da cidadania online

Aplicativos e sites possibilitam desde a resolução de problemas locais até o engajamento em questões nacionais

Por Murilo Roncolato
Daniel e Renata fizeram reivindicações juntos na internet, mas só se viram pessoalmente para esta foto. FOTO: Felipe Rau/Estadão

SÃO PAULO – Os jovens Daniel Graf e Renata Cabrini precisavam correr para atravessar as duas vias de uma avenida da zona oeste de São Paulo porque o tempo do semáforo de pedestres era muito curto. Os dois resolveram então comunicar o problema em um site de petições e intimar o poder público a resolvê-lo. Bastaram 700 assinaturas. O tempo do sinal foi alterado e ninguém mais precisa depender da sorte para terminar a travessia.

Já Rose de Paula, moradora da zona sul paulistana, precisou de quase 6 mil apoiadores na plataforma Change.org para impedir que as lições de música de sua filha de 8 anos fossem interrompidas, pois a sala onde ela tinha aulas daria lugar a um centro de formação profissional.

“Meu bairro é pobre. Nunca houve projeto cultural nenhum aqui. Agora que minha filha tem acesso, querem instalar isso dizendo que formar gente para serviço de telemarketing é prioritário? Não concordo”, diz Rose. “Ser mais uma peça na máquina ou aprender arte? Se eu não posso dizer que tipo de formação é mais importante, eles podem?”

Ferramentas de petição e de denúncia, voltadas para a cobrança de autoridades ou para a discussão de problemas da cidade têm se proliferado pela internet, principalmente no Brasil, onde seu uso como instrumento para resolução de problemas ou engajamento em prol de campanhas vem aumentando.

No Brasil, o número de usuários do site de petições Avaaz, que se destacou na campanha em favor da Lei Ficha Limpa com a coleta de 2 milhões de assinaturas em 2010, saltou de 1,7 milhão para 7,4 milhões (crescimento de 335%) entre 2012 e 2014. Hoje, o País representa 20% de toda a plataforma. Já o Vote na Web, que “traduz” projetos de lei em tramitação no Congresso aos usuários – que podem então votar a favor ou contra e emitir sua opinião – viu o número de usuários saltar de 13 mil em 2010 (um ano após ter sido criado) para 32 mil em 2012 (aumento de 146%) e 140 mil em 2014 (alta de 337% em relação a 2012).
“A internet pode ajudar os governos a criarem meios de transparência”, acredita Ronaldo Lemos, diretor do Instituto de Tecnologia e Sociedade do Rio (ITS Rio). FOTO: Divulgação

Laboratório

O advogado Ronaldo Lemos, um dos idealizadores do Marco Civil da Internet, e hoje à frente do Instituto de Tecnologia e Sociedade (ITS Rio), estreou na última semana uma espécie de catálogo colaborativo (conhecido como “wiki”) de todas as ferramentas do que chama de “democracia participativa”, “inovação cívica e novas tecnologias”, intitulado Civviki (wiki.itsrio.org).

Lemos, que vê um “déficit de representatividade” no País, espera que gestores públicos, acadêmicos e cidadãos tomem conhecimento das diversas iniciativas e estudem formas de desenvolvê-las. A equipe responsável pelo projeto deve ainda traduzir a página para inglês e incluir projetos internacionais. “O objetivo se baseia na ideia de que o Brasil vai ser o laboratório do mundo nas ferramentas de participação digital, assim como foi com o Orçamento Participativo”, diz. “Isso já está se confirmando.”

Miguel Lago, cofundador da ONG Meu Rio, de 2011, que em julho expandiu a plataforma online para outros locais e mudou o nome para “Minhas Cidades”, crê que “há uma onda de empreendedorismo social no País”. Para ele, isso se deve à existência de uma geração empreendedora e de um ambiente favorável.

Para o advogado Ronaldo Lemos, a internet é a oportunidade para “ajudar governos” a criarem formas de “transparência e diálogo” com a sociedade. “Essas ferramentas não competem com a democracia, nem poderiam”, explica. “A ideia é tornar a democracia mais amigável para esse mundo mais conectado, mesclando a política tradicional com ferramentas online. Um dia elas serão indissociáveis.”

Do lado do cidadão, as ferramentas têm atuado como instrumentos de pressão, debate, propulsores de alcance – pela exposição que ganham nas redes sociais –, criando assim conexões entre cidadãos em torno de temas em comum. “Sem elas”, diz o designer Daniel Graf “minha reclamação do semáforo poderia ter caído no esquecimento”.

Fonte:http://blogs.estadao.com.br