regina@cryptoid.com.br

Estamos em novo endereço. Encontre-nos lá!

Faça parte desse projeto você também!

Conteúdo

O objetivo desse Blog é apresentar essa fantástica e importante tecnologia, de forma simples, para que pessoas que não dominam aspectos técnicos também possam acompanhar a evolução da adoção da Certificação Digital e o universo que gira ao seu redor:

Certificado Digital para Assinatura e Sigilo, Certificado de Atributo, Carimbo do Tempo, Documentos Eletrônicos, Processos Eletrônicos, Nota Fical Eletrônica, TV Digital, Smart Card, Token, Assinador de Documento, Gerenciador de Identidades etc..

Este Blog publica matérias e artigos extraídos da mídia que expressam a opinião dos respectivos autores e artigos escritos por mim que expressam, exclusivamente, minha opinião pessoal sem vínculo a nenhuma organização.

Matérias organizadas por data de publicação

quarta-feira, 9 de abril de 2014

Heartbleed test /Teste aqui e agora se seu SSL está vunerável


Verificar online se o seu servidor está vulnerável aqui


Nota do BLOG CERTIFICAÇÃO DIGITAL: Testamos alguns sites e mesmo os sites sem criptografia a resposta vem como site seguro, portanto, recomendamos que façam seus testes com consultoria especializada. 

E cuidado com artigos desse tipo! Acompanhamos esse Blog há muito tempo, mas não confie em orientações de procedimentos sobre Heartbleed  porque você poderá ser vítima de um golpe.

Leia a matéria publicada em Portugal.

O OpenSSL é uma implementação em código aberto dos protocolos SSL e TLS. Uma das funcionalidades consiste na criação de certificados X.509 que permitem confidencialidade em ligações com SSL (HTTPS) entre outros serviços. 

Os certificados digitais X.509 representam para o utilizador, o mecanismo de segurança mais visível no âmbito da certificação digital.

No entanto, uma descoberta divulgada durante o dia de ontem, dá conta que o OpenSSL até a versão 1.0.1f está vulnerável, e os atacantes podem conseguir ler até 64 KB de informação numa comunicação cifrada.

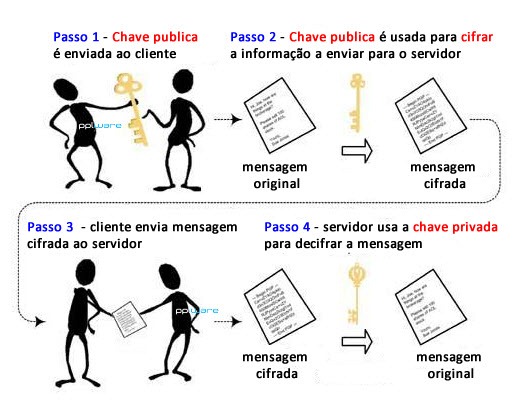
O SSL é um protocolo criptográfico baseado em cifras assimétricas (chave privada + chave publica) que tem como principal objectivo providenciar segurança e integridade dos dados transmitidos em redes inseguras como é o caso da Internet. Quando um utilizador acede a um site que recorre ao SSL, o servidor envia ao cliente a chave publica para que esta possa cifrar a informação que vai ser passada ao servidor. Quando o servidor recebe essa informação, usa a sua chave privada para decifrar a informação transmitida pelo cliente.

Existem várias aplicações para este protocolo, como por exemplo o comércio electrónico, servidores Web, servidores FTP, VPNs, etc. Para identificar facilmente se estão a visualizar um site seguro basta verificar no URL que em vez de estar o normal http:// se encontra https://. 

Saber mais aqui.

Chave pública vs Chave privada

A chave pública, que está presente no certificado digital, é usada para cifrar os dados a serem enviados ao para o servidor. Já a chave privada, que só o dono do certificado conhece, serve para decifrar a informação que foi cifrada com a sua chave pública.
Certificado Digital

Um certificado é um documento digital que contém informação acerca de quem o possui, nome, morada, localidade, e-mail, duração do certificado, domínio (Common Name) e nome da entidade que assina o certificado. Contém ainda uma chave pública e um hash que permite verificar a integridade do próprio certificado (i.e se um certificado foi alterado).

Um certificado assenta numa estrutura hierárquica de confiança, cujo topo é pertença de uma Entidade Certificadora (CA Root Certificate).

Esta entidade certificadora confirma que o possuidor do certificado é quem afirma ser, e assina o certificado, impossibilitando desta forma a sua modificação. Em Portugal, como entidade certificadora temos como exemplo a multicert.
Bug Heartbleed

O Bug Heartbleed é uma vulnerabilidade grave que afecta a popular biblioteca criptográfica OpenSSL. Explorando este bug, é possível ler até 64 KB de informação de informação numa sessão SSL/TLS. No entanto, os 64 KB não é o limite de informação que pode ser lida já que o atacante pode restabelecer a ligação, várias vezes, durante uma sessão TLS activa, obtendo assim vários “pedaços” de 64 KB de informação, comprometendo a chave privada, usada para decifrar toda a informação (ex.passwords).

Versões afectadas
OpenSSL 1.0.1 até a versão 1.0.1f (inclusive)
Como saber a versão do OpenSSL?

Para saber a versão, basta que execute o comando openssl version
Verificar se um servidor está vulnerável

openssl s_client -connect google.com:443 -tlsextdebug 2>&1| grep 'server extension "heartbeat" (id=15)' || echo safe

Fonte: Pedro Pinto em 8 de Abril de 2014 | Categoria: Segurança | 12 comentários


“NSA investe no desenvolvimento da computação quântica”


Há pouco tempo vimos a seguinte manchete: NSA investe no desenvolvimento da computação quântica.

Os recentes avanços da computação quântica prenunciam uma reviravolta no campo da criptografia, destruindo técnicas atuais e trazendo novas soluções. Observa-se que a criptografia é um subconjunto da criptologia, área de estudo que envolve também a criptoanálise. Enquanto a criptografia busca esconder informações, a criptoanálise objetiva o inverso.

A evolução de ambas ao longo da história corre paralelamente e, com frequência, o desenvolvimento de uma nova técnica criptográfica é motivado pelo descobrimento de formas eficientes de ataque às técnicas atuais. 

A NSA, que investe valores significativos na construção de um computador quântico, conhece bem a ciência da Criptologia e costuma estar sempre anos à frente da comunidade científica nesta área, sendo inclusive conhecida por não deixar nenhum vestígio de seus avanços. Em relação ao conceito de criptografia assimétrica ou de chave pública, por exemplo, há indícios de que a NSA já o havia descoberto 13 anos antes do anúncio oficial feito pela comunidade científica. Assim, não consideramos adequada a alegação do professor Scott Aaronson, do MIT, ao afirmar que “parece pouco provável que a NSA tenha chegado tão longe sem que ninguém tenha tomado conhecimento antes”.

A Criptologia atual está fortemente ligada à Ciência da Computação, dada a enorme quantidade de cálculos e manipulações realizadas a cada operação de codificação e decodificação. 

De forma recíproca, a natureza segura de algumas técnicas criptográficas se baseia na computabilidade dos algoritmos aplicados – dado um computador, ou grupo de computadores, com poder suficiente, algumas técnicas passam a ser quebradas com facilidade. Assim, a segurança da criptografia atual, em especial a criptografia assimétrica, utilizada em quase todas as formas de codificação, inclusive as de segurança mais elevadas empregadas para proteger segredos de Estado, transações financeiras, informações médicas e de negócios, baseia-se na dificuldade de se solucionar alguns problemas matemáticos. 

As soluções conhecidas para estes problemas têm complexidade não-polinomial: apesar de serem, em teoria, solucionáveis, quando se utiliza chaves com tamanho adequado, o tempo previsto de solução ultrapassa as centenas de anos, tornando ataques brutos impraticáveis.

Por sua vez, a computação quântica permite que estes problemas “computacionalmente difíceis” de se solucionar sejam resolvidos em pouco tempo – chegando à ordem dos segundos – pois várias soluções podem testadas ao mesmo tempo, de forma análoga a uma computação paralela, mas com apenas um processador. Esta revolução na criptoanálise inutilizaria as técnicas atualmente conhecidas de criptografia para aqueles que possuirem computadores quânticos, como o que a NSA busca desenvolver, tornando necessário o desenvolvimento de uma nova classe de técnicas criptográficas para se defender. Está em curso, por esta razão, uma corrida científica na pesquisa da criptologia quântica, sendo considerada matéria de segurança nacional em vários países.

Por fim, destaca-se que a criptografia quântica – técnica criptográfica que pode fazer frente à criptoanálise efetuada por computadores quânticos – é um ramo evolutivo da criptografia tradicional, utilizando princípios da física quântica para garantir a segurança da informação. Esta técnica prevê a transmissão quântica de chaves, e não pode sofrer espionagem passiva. 

Isto porque, neste caso, qualquer espionagem passiva, apesar de não poder ser evitada, pode ser detectada, uma vez que a observação dos bits quânticos transmitidos altera irrecuperavelmente o próprio valor destes bits. Quando isto acontece, a transmissão é abortada e o espião não consegue obter as informações privilegiadas desejadas. É importante notar que não há uma relação entre computação quântica e criptografia quântica, exceto pelo fato de ambas usarem a física quântica como base.


Paulo Pagliusi
Fonte: http://mpsafe.blogspot.com.br

Falha grave 'vaza' dados de dois em cada três sites seguros da web

Heartbleed OpenSSL 
zero-day vulnerability


Brecha permite ler dados criptografados


Problema já foi corrigido, mas certificados estão em risco.

Por Altieres Rohr 
Especial para o G1


Uma falha de segurança gravíssima foi encontrada no OpenSSL, um pacote de software que é aproveitado por diversos outros programas para criar conexões seguras, como a usada em sites com "cadeado" (HTTPS). Devido a não verificação do tamanho de uma variável no código de programação, um hacker é capaz de "ler" a memória do servidor do site, revelando dados como as senhas e até a chave criptográfica usada pelo servidor. O problema já foi corrigido, mas milhões de sites não aplicaram a atualização do software, deixando usuários vulneráveis.

O problema está em um recurso chamado "heartbeat" (batimento cardíaco), que é usado para manter "viva" uma conexão em alguns protocolos. Por esse motivo, a brecha foi apelidada de "heartbleed" (sangramento cardíaco).
saiba mais

Até 64 KB de dados podem ser lidos da memória cada vez que a falha for explorada, mas é possível fazer uso da brecha repetidamente até conseguir as informações desejadas. É possível que, entre essas informações, esteja a própria "chave privada" de criptografia usada pelo site. Se essa chave for obtida, é possível ler dados interceptados, em uma rede Wi-Fi por exemplo, mesmo quando estes foram protegidos.

Ainda que um hacker não possa interceptar o tráfego, a leitura da memória permite que os dados atualmente em processamento sejam revelados ao hacker. Isso inclui senhas e nomes de usuário que estão sendo protegidos pela criptografia. O hacker não tem controle absoluto para apontar qual usuário ou senha ele quer obter, mas ele pode conseguir quaisquer dados que estejam na memória no momento em que falha for explorada.

A brecha ficou aberta por dois anos. Ela foi identificada por pesquisadores na semana passada e uma correção foi disponibilizada pela equipe do OpenSSL nesta segunda-feira (7). A exploração da brecha não deixa vestígios, o que significa que é bastante difícil saber quais sites já foram ou estão sendo explorados.

Há uma recomendação para que administradores de sites não apenas apliquem a atualização do OpenSSL, mas também revoguem certificados em uso e criem certificados novos. Os usuários também devem receber uma orientação para trocar a senha, já que esta pode ser revelada em um vazamento da memória.

Diversos sites populares estão vulneráveis. O Tumblr publicou um comunicado recomendando que usuários troquem toda e qualquer senha (Veja aqui).

Leia Também
Summary: A new OpenSSL vulnerability has shown up and some companies are annoyed that the bug was revealed before patches could be delivered for it. Updated April 8.

terça-feira, 8 de abril de 2014

Distrito Federal lança aplicativo gratuito para emissão de NF-e


Com a obrigatoriedade da emissão da Nota Fiscal Eletrônica, a Secretaria da Fazenda do Distrito Federal também disponibilizou um aplicativo próprio para que empresas sujeitas ao pagamento do ISS emitam nota. Caso o contribuinte precise emitir notas com itens sujeitos ao ICMS, deverá utilizar outro emissor.

O aplicativo pode ser comparado ao Emissor Gratuito, disponibilizado pela Secretaria da Fazenda de São Paulo, mas apresenta alguns diferenciais – entre eles, a customização, onde os campos relativos ao ICMS nem aparecem na tela, tornando mais ágil a emissão da nota. É possível baixar o aplicativo pelo próprio site da Sefaz do DF.


Fonte: Certisign Postado por Marketing | Postado em NF-E | Data: 07-04-2014

Split-Key Encryption Technology


When it comes to protecting data in the cloud, the biggest challenge isn’t encrypting the data– it’s protecting the encryption keys. Every time an application accesses a data store, it needs to use the encryption keys. This puts them at risk in two places: when they are stored, and when they are in use. Porticor® patented Virtual Key Management™ is the first solution that mitigates the threat of key theft both in storage, and in use – to keep your cloud data truly secure.

Porticor® Virtual Private Data™ is the only system available that offers the convenience of cloud-based hosted key management without sacrificing trust by requiring someone else to manage the keys. Breakthrough split-key encryption technology protects keys and guarantees they remain under customer control and are never exposed in storage; and with homomorphic key encryption, the keys are protected – even while they are in use.
How it works

Each data object (such as a disk or file) is encrypted with a unique key that is split in two. The first part – the master key – is common to all data objects in the application. It remains the sole possession of the application owner and is unknown to Porticor. The second part is different for each data object and is stored by the Porticor Key Management Service. Every time the application accesses the data store, Porticor uses both parts of the key to dynamically encrypt and decrypt the data. When the master key is in the cloud, it is homomorphically encrypted – even when in use – so that it can never be hacked or stolen.


Porticor uses specialized homomorphic encryption techniques to keep your master key safe when it is in the cloud. With Porticor, the master key is known only to you, the application owner. Even before it arrives at the virtual appliance, Porticor encrypts the master key. The master key then stays encrypted while it is being used. Even if your cloud account is penetrated and the master key is stolen, it cannot be used to hack into the rest of your application, because Porticor encrypts the master key differently for every separate use.

Generally, homomorphic encryption is much too slow to be viable for real-world applications. But Porticor’s patent-pending technology combines the most robust key security with very high performance so that you can guarantee the safety of your data and fully comply with regulations. Learn more about Homomorphic Key Encryption.
Proven Strong Encryption Standards

Porticor Virtual Private Data uses strong encryption algorithms, such as AES-256, to encrypt the entire data layer. All projects (typically each project is an application) are cryptographically separated from each other, and Porticor uses a secure protocol to ensure trust among project instances. Porticor VPD also encrypts backup snapshots and for an extra measure of security, encrypted disks can be locked if the data is not in use.
Reliable, Scalable Infrastructure

With Porticor VPD, you can ensure data security in as many projects as you need: by applications, departments, content domain, or any other way you’d like. Each project can contain as much data as required, across multiple disks, databases, file servers and object storage. Porticor fully supports clustering and fail-over configurations and is available for public, private or hybrid clouds.
Integration and Automation

For organizations that want to integrate data encryption into an automated environment, Porticor VPD features a secure API that controls all of the functions of the virtual appliance. Porticor also offers a secure API to the Virtual Key Management service to enable integration with your existing cloud deployment. With Porticor you can automatically:

Fonte: http://www.porticor.com/technology/


Pesquisa mostra aumento no uso da criptografia


A Thales e o Instituto Ponemom publicaram o estudo Tendência Global de Criptografia 2013. 


Os resultados do estudo apontam um crescimento estável na implantação de soluções de criptografia pelas empresas nos últimos nove anos, cerca de 35% passaram a ter uma estratégia de criptografia aplicada consistentemente, crescimento de 6% em relação a 2012. 


A pesquisa também indicou que apenas 14% das empresas entrevistadas não têm nenhuma estratégia de criptografia, comparada aos 22% do ano anterior. 

Pela primeira vez, o principal objetivo para a implantação de criptografia na maioria das organizações é diminuir o impacto das violações de dados e o foco nos interesses dos clientes. Nos anos anteriores, a principal preocupação das companhias era proteger a sua marca ou reputação. 

De acordo com 27% dos entrevistados, a maior ameaça da exposição de dados sensíveis são os erros dos funcionários e não ameaças externas. A segunda maior ameaça são as divulgações desencadeadas por solicitações de e-discovery.

Quando perguntados sobre onde a criptografia é utilizada, as organizações classificaram fitas de backup e bancos de dados como mais importantes, seguido pela criptografia de rede e criptografia de laptop. A criptografia de nuvem tem um ranking relativamente baixo em comparação aos outros casos.

Para execução de uma política de criptografia, as empresas classificaram como maiores Os dois maiores desafios descobrir onde os dados sensíveis residem (61% dos entrevistados) e a capacidade de implantar a tecnologia de forma eficaz (50% dos entrevistados). 

A gestão de chaves foi identificada como um grande problema por mais da metade das organizações pesquisadas. Com isso, recebeu a classificação de nível 7 como um desafio global associado com o gerenciamento de chaves ou certificados e 30% das organizações avaliaram como um desafio de 9 ou 10. Embora três quartos das organizações identifique o gerenciamento de chaves como uma disciplina formal dentro de sua organização, mais de 70% dos entrevistados não conseguiu alocar funcionários dedicados ou ferramentas para a tarefa de gerenciamento de chaves.

Para produzir o relatório foram entrevistados mais de 4800 gerentes de negócios e TI da Alemanha, Austrália, Brasil, EUA, França, Japão, Reino Unido e Rússia.

Risk Report 07/04/2014

segunda-feira, 7 de abril de 2014

Compras nas lojas de rua já podem ser feitas por dispositivos como relógios, smartphones e tablets.


São Paulo, abril de 2014 - A CARDS PAYMENT & IDENTIFICATION, maior feira de tecnologia para o setor de cartões, meios eletrônicos de pagamento, identificação e certificação digital da América Latina, irá apresentar inúmeras novidades em todos os segmentos entre os dias 09 e 11 de abril, no Transamerica Expo Center. Entre os destaques para meios de pagamento estão tecnologias que irão mudar o hábito do consumidor que está acostumado a usar cartões de crédito e débito.

A Argotechno levará para feira um relógio europeu que possui um cartão de credito pré-pago agregado. Com ele é possível efetuar pagamentos eletrônicos no dia-a-dia por meio de uma tecnologia sem contato, considerada um método revolucionário, mais rápido, seguro e confortável aos consumidores.

Já a Easyfor trará o aplicativo EasyPay que é semelhante a uma carteira digital, só que mais segura e inteligente. Para utilizar a tecnologia basta o consumidor instalar o aplicativo em seu tablet ou smartphone, escolher o estabelecimento onde quer comprar, definir qual cartão já cadastrado no aparelho irá efetuar o pagamento que em seguida, é gerado um QRCode ou Tag NFC para realizar a compra. O lojista, que também possui o aplicativo instalado em um tablet ou smartphone, aceita o pagamento por meio da leitura do código gerado e a ação está concluída. Veja um vídeo explicativo https://www.youtube.com/watch?v=450LDAiDaWQ

Outra ferramenta da mesma empresa é o EasyOrder, uma solução para quem não quer esperar o atendimento nem ficar em filas de hotéis e restaurantes. Por meio da leitura de um QRCode único, o cardápio digital é apresentado no smartphone do cliente, que pode efetuar o pedido e navegar pelas opções. Além disso, você pode acompanhar em tempo real os itens e valores do pedido e solicitar o fechamento da conta de forma remota. Veja como funciona https://www.youtube.com/watch?v=tJs6HaNsNDY

A VeriFone Systems apresentará aos visitantes dispositivos móveis em soluções de pagamento seguro, podendo ser integrados aos sistemas do varejo. Uma das soluções transforma o Apple iPad mini em um dispositivo de pagamento, que possibilita o acesso às informações de estoque e dos produtos de um determinado estabelecimento. Permite também a realização de pagamentos com tarja, chip (EMV) e transações NFC (Near Field Communication). Já a outra tecnologia, que também será apresentada pela empresa, conecta-se com o Apple iPhone 5 e com a quinta geração do iPod Touch, transformando-os em pontos de venda móveis, tornando-se uma ótima opção aos que possuem pequenas empresas de varejo. Assim, é possível realizar transações de pagamento com tarja, chip e NFC, explorando toda a praticidade e versatilidade que a ferramenta oferece.

Além destas, teremos outras novidades durante os três dias de evento, como pavilhões com empresas francesas e especializadas em Certificação Digital, além de cartões de crédito pré-pagos e soluções inovadoras que evitam fraudes de documentos falsificados ou roubados.

Mais informações em www.cards-expo.com.br.

CARDS Payment & IDentification

terça-feira, 1 de abril de 2014

Certificado Digital SSL | O que é e seus benefícios - Vídeo da Certisign

Pesquisadores encontram nova abertura em sistema de criptografia da RSA

segurança
                                                                                                            Foto:dencg/Shutterstock
Entre as diversas denúncias de espionagem feitas pelo ex-analista Edward Snowden, está a informação de que a NSA teria pagado US$ 10 milhões à RSA para inclusão de uma backdoor em seus sistemas de criptografia. Agora, cientistas de três universidades americanas descobriram brechas em outro sistema de segurança da companhia, permitindo uma entrada fácil de agências de segurança no que deveria ser um bloqueio de intrusos.

Os achados foram publicados pela agência Reuters e estarão presentes em um estudo que ainda deverá ser publicado pelas universidades de Wisconsin, Illinois e Johns Hopkins. Os achados revelaram que o já desacreditado sistema Dual Elliptic Curve não era o único a manter as portas abertas para a NSA, com um segundo protocolo conhecido como Extended Random também possuindo backdoorspara a agência.

A tecnologia acabou não se tornando popular e a RSA, quando procurada para comentários, negou ter reduzido a segurança de suas aplicações sob ordens da NSA. Além disso, a companhia informou que essa não foi a primeira falha de segurança encontrada na proteção Extended Random, que há seis meses não está mais disponível em nenhum dos produtos fabricados e vendidos por eles.

De acordo com os pesquisadores, a NSA teria atuado como consultora da RSA com o intuito de melhorar seus sistemas de segurança, mas teria agido ao contrário, implementando soluções que a permitissem espionar os pacotes trocados entre os usuários e a internet. A própria empresa de segurança não negou tais atos e admitiu que deveria ter sido mais cética quanto às intenções da agência.

O lado bom dessa história, se é que ele existe, é o fato de que, teoricamente, apenas os analistas da própria NSA possuíam os meios para quebrar a encriptação dos dados a partir de tais backdoors. Sendo assim, tirando a espionagem governamental, os usuários dos sistemas da RSA estavam protegidos contra ações de terceiros.
Geradores de aleatoriedade

Os protocolos de segurança quebrados pela NSA se baseavam em números randômicos, que eram processados por um software. As chaves de acesso, então, deveriam ser as mesmas criadas pelo provedor do serviço. Alguns destes sistemas, porém, se provaram previsíveis, e foi exatamente aí que a RSA, juntamente com a agência de segurança, criou a proteção Extended Random.

Além de revelar as brechas obtidas pelo órgão americano, os pesquisadores foram além, afirmando que a Extended Random nem sempre significava uma camada a mais de proteção. Eles ainda chamam atenção para o fato do protocolo ter sido criado pouco após a queda de popularidade da Dual Elliptic Curve.

A ideia da RSA era que a Extended Random fosse adotada como um padrão da indústria, assim como outras de suas soluções. Quando os esforços para esse fim não demonstraram frutos, porém, a RSA partiu para outras iniciativas e deixou o protocolo de lado.

Esse abandono, na opinião dos pesquisadores, foi a melhor coisa a se fazer. Os responsáveis pelo estudo se dizem capazes de quebrar a segurança de redes protegidas pela solução em cerca de uma hora, com equipamento computacional no valor de US$ 40 mil. Foi justamente esse baixo valor e o pouco tempo necessário que trouxe a tecnologia aos olhos da NSA e a transformou em um ótimo foco para espionagem.


Matéria completa: http://canaltech.com.br

O conteúdo do Canaltech é protegido sob a licença Creative Commons (CC BY-NC-ND). Você pode reproduzi-lo, desde que insira créditos COM O LINK para o conteúdo original e não faça uso comercial de nossa produção. 


segunda-feira, 31 de março de 2014

Criptografia em dois terços dos endereços do correio eletrônico da Alemanha

So können Sie auch ab 1. April noch E-Mails lesen


Über die Hälfte des deutschen E-Mail-Verkehrs wird ab dem 1. April SSL-verschlüsselt abgewickelt

Sites da AP terão autenticação que combina ID e número móvel


O Governo está a preparar um sistema de autenticação que vai simplificar o acesso a serviços públicos online. A alternativa combina o número de identificação com o número de telemóvel do cidadão.

O novo sistema de autenticação deverá estar disponível depois do verão. A proposta de lei foi aprovada ontem em conselho de ministros e segue agora para apresentação na Assembleia da República, algo que deverá acontecer na próxima semana, antecipou esta manhã Joaquim Costa, secretário de Estado para a modernização administrativa, em conferência de imprensa. 

Batizado pelo Governo como Chave Móvel Digital, o sistema não pretende substituir a autenticação com recurso ao Cartão de Cidadão, é antes apresentada como uma ferramenta complementar e alternativa, que tira partido de uma metodologia "com sucesso em vários países" e utilização regular em sectores como a banca, ou o comércio eletrónico. 

Na nota que resultou da reunião do conselho de ministros de ontem, onde foi aprovada a proposta da lei, o Governo reconhecia a fraca utilização dos serviços públicos online, mesmo com a disponibilidade de uma oferta abrangente destes serviços, e relacionava esses níveis de utilização com a complexidade dos sistemas de autenticação disponíveis. 

Recorde-se que o Cartão de Cidadão veio introduzir um novo mecanismo de autenticação nos serviços online do Estado, baseado em certificados digitais, um formatos que tem mantido baixos níveis de adesão, que o Governo não quantifica. 

O novo sistema pretende ajudar a massificar a utilização dos serviços públicos digitais, uma alternativa que continuará a ser incentivada com uma discriminação positiva de preços. Ou seja, os novos serviços online, previstos pelo Governo, terão preços mais baixos que os serviços correspondentes nos canais de acesso presencial. 

O desenvolvimento técnico da Chave móvel Digital já está em marcha, garantiu Joaquim Costa. 

Escrito ao abrigo do novo Acordo Ortográfico 

Fonte: Sapo Cristina A. Ferreira

Sobre Cartão Cidadão http://www.cartaodecidadao.pt   

sexta-feira, 28 de março de 2014

Lojistas promovem palestra sobre Sistema HomologNet

HOJE sexta-feira, dia 28, às 14h, o Sindicato dos Lojistas do Comércio do Piauí (Sindilojas/PI) promoverá uma palestra sobre o Sistema HomologNet.  


O evento acontecerá na sede do sindicato e terá como público-alvo colaboradores e gestores do setor pessoal de empresas.

O novo sistema de homologações das rescisões contratuais, denominado HomologNet, foi criado pela Portaria nº 1620/2010 do Ministério do Trabalho e Emprego (MTE) e já está em vigor desde janeiro, porém sua utilização ainda é facultativa. Esse sistema eletrônico permitirá a efetuação de cálculos pelo empregador e a conferência on line pelo empregado, sindicatos e o próprio MTE. 

Pelo formato atual, apenas o MTE e o trabalhador têm acesso às informações disponibilizadas pelas empresas no sistema. Com a execução do HomologNet, os sindicatos de empregados também poderão acompanhar o procedimento rescisório através do HomologNet. Para isso deverão se valer de Certificação Digital. 

Entre os temas trabalhados sobre HomologNet durante a palestra, estão: obrigatoriedade, TRCT – Termo de Rescisão de Contrato de Trabalho, funcionamento, cadastro no HomologNet, informações da rescisão no HomologNet, inconsistência no sistema HomologNet, documentos utilizados, geração e retificação do TRCT, consulta da rescisão pelo trabalhador, prazo de pagamento da rescisão de contrato, anotações na CTPS e no TRCT.

A novidade do sistema HomologNet é a utilização do termo de comparecimento nos casos em que o sindicato dos trabalhadores se recusa a homologar a rescisão. Outra vantagem é que a empresa se resguarda se o trabalhador faltar no dia da homologação. “O sistema HomologNet é importante porque traz mais rapidez aos processos da empresa quanto à rescisão e homologação do contrato de trabalho ”, explica Luiz Antônio Veloso, presidente do Sindilojas/PI.

O HomologNet é aplicável aos contratos de trabalho com mais de um ano, nas dispensas, pedidos de demissão, encerramento das atividades do empregador, morte do empregado, aposentadoria acompanhada do afastamento do empregado, término normal do contrato de trabalho por prazo determinado, rescisão antecipada do contrato de trabalho por prazo determinado e dos Planos de Demissão Voluntária.

O Sindicato dos Lojistas fica localizado na Rua Desembargador Freitas, 990 - 2º Andar – Centro. Mais informações pelo telefone (86)3301-6686, ou pelo site www.sindilojaspiaui.com.br.

Fonte: http://www.cidadeverde.com

Download do programa do Imposto de Renda 2014: IRPF e Receitanet - UOL Economia - Imposto de renda - UOL Economia

IR 2014: baixe os programas de preenchimento e envio da declaração


Do UOL, em São Paulo 06/03/201414h17

Para fazer a declaração do Imposto de Renda 2014 (ano-base 2013), é preciso obter os programas de preenchimento e envio da Receita Federal. Faça o download aqui no UOL, conforme o sistema operacional de seu computador.

Versão Windows:


Versão Mac:


Versão Linux-bin:


Versão Linux-deb:


Versão Linux-rpm:


Versão Solaris:


Versão multiplataforma:


Os programas também estão disponíveis no site da Receita Federal. O prazo de entrega da declaração termina em 30 de abril.

Escolha a versão conforme o sistema operacional de seu computador (Windows, Mac, Linux etc.). Há dois programas para cada sistema: um para fazer a declaração e outro para enviá-la (Receitanet).

Como no ano passado, será possível fazer a declaração por tablets e smartphones, mas com restrições.

Para declarar dessa forma, será necessário baixar o m-IRPF, que está disponível nas lojas de aplicativos Google Play (Android) ou App Store (iOS).

VEJA INSTRUÇÕES SOBRE OS PROGRAMAS
(INFORMAÇÕES DA RECEITA FEDERAL)

A máquina virtual java (JVM), versão 1.6 ou superior, deve estar instalada, pois o programa desenvolvido em Java não pode ser executado sem a JVM. A máquina virtual está no site do Java.
Segundo a Receita, para instalar no Mac, é necessário abrir o arquivo compactado (tar.gz) e executar o IRPF2014macOS-Xv1.0.app.

Em Linux, para instalar, é necessário adicionar permissão de execução, por meio do comando "chmod +x IRPF2014Linuxv1.0.bin" ou conforme o gerenciador de janelas utilizado.

No caso do Solaris, a Receita disponibiliza o arquivo JAR do instalador do IRPF2014. Para utilizá-lo, execute "java -jar IRPF2014v1.0.jar" na linha de comando.

Na opção multiplaforma, é dispensado instalador, diferentemente das demais opções, que são os arquivos executáveis do instalador. Destina-se aos usuários ou administradores de sistemas que necessitam exercer maior controle sobre a instalação. Para usar essa opção, a Receita orienta a descompactar os arquivos no local desejado e utilizar as instruções do arquivo Execute.txt.

Não há mais entrega por disquete, exceto se for fora do prazo

A declaração deve ser entregue pela internet, por computadores, tablets e smartphones. Não é mais permitido entregar em disquetes (apenas quem entregar depois do prazo poderá usar mídia removível, que terá de ser levada até uma unidade da Receita Federal).

Pelas regras para declarar o Imposto de Renda pessoa física 2014, são obrigados a enviar a declaração os contribuintes que tiveram rendimentos tributáveis acima de R$ 25.661,70 ou rendimentos isentos, não tributáveis ou tributados exclusivamente na fonte acima de R$ 40 mil.

Rendimento tributável, por exemplo, é o salário. Rendimento isento ou não tributável pode ser uma indenização trabalhista.

Também é obrigado a apresentar o IR quem investiu em ações ou tinha bens acima de R$ 300 mil em 2013.

Existem algumas restrições para o envio da declaração pelo m-IRPF. Essa opção não poderá ser feita, por exemplo, por quem teve rendimentos tributáveis no exterior ou superiores a R$ 10 milhões, entre outros casos.

Contribuintes que tiverem certificação digital poderão, neste ano, usar uma declaração pré-preenchida. Nesse caso, alguns dados serão colocados automaticamente na declaração pela Receita Federal. Essa opção também só é possível em alguns casos.

A entrega pode ser feita até as 23h59min59seg de 30 de abril. A multa para quem entrega a declaração fora do prazo é de 1% ao mês. O valor mínimo é de R$ 165,74, e o máximo é de 20% do imposto devido.